






排查nat网关故障时,应优先检查实例状态、弹性公网ip(eip)绑定关系以及路由表配置。若发现流量不通,需确认安全组是否放行了相关端口,并检查后端ecs实例的snat规则是否正确命中。通过控制台查看监控指标中的连接数和丢包率,可以快速定位是带宽瓶颈还是配置错误导致的异常。
NAT网关实例状态与EIP绑定检查
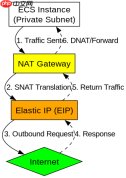
首先登录云控制台,进入NAT网关详情页,确认实例状态是否为“运行中”。如果实例处于“创建中”或“异常”状态,等待其恢复或重新创建。接着,检查绑定的弹性公网IP(EIP)是否已正确关联且未被解绑。EIP是NAT网关出网的出口,若EIP状态异常,所有经过该网关的流量都会中断。确保EIP绑定的是NAT网关而非其他资源,且EIP本身未被欠费停机。

import boto3

client = boto3.client('ec2', region_name='us-west-2')

# 1. 检查NAT网关状态
nat_gateway_id = 'nat-0123456789abcdef0'
response = client.describe_nat_gateways(NatGatewayIds=[nat_gateway_id])
nat_gw = response['NatGateways'][0]
print(f"State: {nat_gw['State']}")
print(f"Subnet ID: {nat_gw['SubnetId']}")

# 2. 检查绑定的EIP
for nat_ip in nat_gw['NatGatewayAddresses']:
    print(f"Associated EIP Allocation ID: {nat_ip['AllocationId']}")
    # 进一步查询EIP状态
    eip_response = client.describe_public_ips(Filters=[{'Name': 'allocation-id', 'Values': [nat_ip['AllocationId']]}])
    if eip_response['PublicIpAddresses']:
        eip = eip_response['PublicIpAddresses'][0]
        print(f"EIP Public IP: {eip['PublicIpAddress']}")
        print(f"EIP State: {eip.get('State', 'unknown')}")
上述代码展示了如何通过AWS CLI SDK验证NAT网关的状态及其绑定的EIP。运行后,若`State`显示为`pending`或`failed`,则说明实例未就绪。若EIP状态为`released`,则表明绑定失效,需重新分配并绑定EIP。此步骤确保了基础网络组件的正常运作。
路由表与SNAT规则配置验证
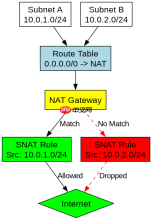
在确认实例和EIP正常后,下一步是检查路由表。NAT网关通常部署在私有子网中,因此需要确保私有子网的路由表中存在指向NAT网关的默认路由(0.0.0.0/0)。如果缺少该路由,私有子网内的实例无法通过NAT网关访问互联网。同时,检查SNAT规则,确保规则匹配了正确的源IP段,并且目标地址设置为0.0.0.0/0。若SNAT规则配置错误,如源IP范围过小或未包含实际ECS实例的IP,会导致部分实例无法上网。
# 模拟检查路由表配置
route_table_id = 'rtb-0123456789abcdef0'

# 假设我们有一个私有子网 subnet-priv
subnet_id = 'subnet-0123456789abcdef0'

# 检查路由表是否包含指向NAT网关的默认路由
routes = [
    {'DestinationCidrBlock': '0.0.0.0/0', 'GatewayId': 'nat-0123456789abcdef0'},
    {'DestinationCidrBlock': '10.0.0.0/16', 'GatewayId': 'local'}
]

is_correct_route = any(r['DestinationCidrBlock'] == '0.0.0.0/0' and r['GatewayId'] == 'nat-0123456789abcdef0' for r in routes)
if is_correct_route:
    print("Route table correctly points to NAT Gateway.")
else:
    print("ERROR: Missing or incorrect default route to NAT Gateway.")

# 检查SNAT规则
snat_rules = [
    {'SourceCIDR': '10.0.1.0/24', 'TargetNATGateway': 'nat-0123456789abcdef0'},
    {'SourceCIDR': '10.0.2.0/24', 'TargetNATGateway': 'nat-0123456789abcdef0'}
]

# 验证特定子网是否在SNAT规则中
checking_subnet_cidr = '10.0.1.0/24'
is_snat_configured = any(rule['SourceCIDR'] == checking_subnet_cidr for rule in snat_rules)
if is_snat_configured:
    print(f"SNAT rule exists for {checking_subnet_cidr}.")
else:
    print(f"WARNING: No SNAT rule found for {checking_subnet_cidr}.")
这段代码模拟了对路由表和SNAT规则的逻辑检查。在实际环境中,应使用云厂商提供的API获取真实的路由表条目和SNAT规则列表。如果`is_correct_route`为假,说明路由缺失,需在控制台添加默认路由指向NAT网关。如果`is_snat_configured`为假,说明该子网未配置SNAT,需补充规则。这些配置错误是导致NAT网关“有实例但无流量”的常见原因。
基于SNAT规则未命中导致部分实例无法上网的具体问题
当NAT网关整体运行正常,但只有部分私有子网内的ECS实例无法访问互联网时,问题往往出在SNAT规则的配置粒度上。例如,若SNAT规则仅配置了`10.0.1.0/24`,而另一台ECS实例位于`10.0.2.0/24`子网,则该实例的流量不会匹配任何SNAT规则,从而被丢弃或尝试直接路由(若无直连路由则失败)。这种情况下,需检查ECS实例所在的子网CIDR是否在SNAT规则的源地址范围内。此外,还需注意安全组是否允许出站流量,以及NACL(网络访问控制列表)是否限制了相关端口。通过逐一核对子网CIDR与SNAT规则的匹配情况,可以精准定位并解决此类局部连通性问题。








