






Kerberos 认证怎么配
配置服务器 kerberos 认证的核心步骤是创建服务主体(service principal)、生成密钥表文件(keytab)并配置服务程序读取该文件。你需要使用 kdc 管理员权限通过 kadmin.local 或 kadmin 工具添加服务主体,然后导出密钥到本地文件,最后在应用配置中指定 keytab 路径和 principal 名称。
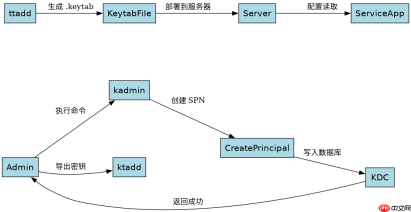
如何生成并部署 Keytab 文件
生成 .keytab 文件需要调用 kadmin 的 ktadd 命令,将 KDC 数据库中对应主体的加密密钥提取到服务器本地的文件中。部署时,必须确保该文件的权限严格限制为仅 root 或运行服务的用户可读,防止密钥泄露导致安全漏洞。
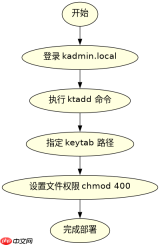
kadmin.local: ktadd -k /etc/security/keytabs/http.keytab HTTP/server.example.com@EXAMPLE.COM
chmod 400 /etc/security/keytabs/http.keytab
执行上述命令后,/etc/security/keytabs/http.keytab 文件即包含用于认证的密钥。权限设置为 400 意味着只有所有者(通常是 root)拥有读权限,其他用户无法访问,这是 Kerberos 安全最佳实践的要求。
服务程序如何读取 Keytab 进行认证
服务程序在启动时需加载 .keytab 文件以获取服务主体的密钥,从而能够解密客户端发来的认证请求。不同的应用程序配置方式不同,但核心逻辑都是指向同一个 principal 和对应的 keytab 路径。
# Apache HTTPD (mod_auth_gssapi) 示例配置
GSSAPIKeyFile /etc/security/keytabs/http.keytab
GSSAPICertificateRequired off

# Java Spring Security 示例配置
spring.security.kerberos.service-principal=HTTP/server.example.com@EXAMPLE.COM
spring.security.kerberos.keytab-file=/etc/security/keytabs/http.keytab
以上配置展示了两种常见场景。Apache 通过 GSSAPIKeyFile 指定密钥表位置,Java 应用则通过属性配置 service-principal 和 keytab-file。程序启动后,Kerberos 客户端库会自动处理与 KDC 的交互及票据验证,无需开发者手动实现加密逻辑。
如何验证 Keytab 中的主体是否有效
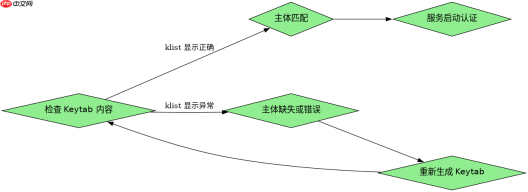
验证 .keytab 文件内容是否完整且与 KDC 一致,可以使用 klist 命令查看其中的主体列表。如果列表中显示的 principal 名称与预期不符或为空,说明生成过程出错,需重新执行 ktadd 命令。
klist -k -t /etc/security/keytabs/http.keytab
运行该命令后,终端会输出类似如下的信息:
Keytab name: FILE:/etc/security/keytabs/http.keytab<br>KVNO Timestamp Principal<br>---- ----------------- --------------------------------------------------------<br>2 2023-10-27 10:00:00 HTTP/server.example.com@EXAMPLE.COM
这确认了密钥表中存在正确的主体,且版本号(KVNO)与 KDC 记录匹配,服务可以正常使用该密钥进行认证。





