





在MyBatis 3中怎样安全使用动态SQL避免注入漏洞

冬杰同学_5656

冬杰同学_5656

2026-11-17

394人浏览

原创

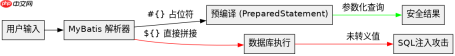
在mybatis 3中,安全使用动态sql避免注入漏洞的核心做法是:对于值参数(如where条件、insert/update的值),必须且只能使用 #{} 占位符;对于标识符(如表名、列名、order by子句中的字段名),由于无法使用预编译参数,必须通过白名单机制进行严格校验。严禁将用户输入直接拼接到 ${} 中,除非该输入已经过严格的白名单过滤。
在MyBatis 3中怎样安全使用动态SQL避免注入漏洞

#{} 与 ${} 的底层执行差异是什么

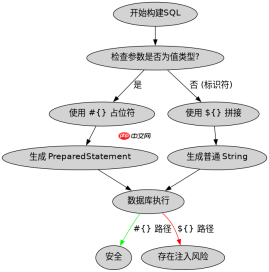
区别在于 #{} 会生成预编译语句(PreparedStatement)并使用问号 ? 作为占位符,由数据库驱动处理转义和类型转换,从而彻底阻断SQL注入;而 ${} 会在SQL发送前直接将变量值替换到SQL字符串中,不进行任何转义,极易被注入。因此,所有涉及数据值的场景都应优先使用 #{}。
在MyBatis 3中怎样安全使用动态SQL避免注入漏洞

import org.apache.ibatis.session.SqlSession;
import org.apache.ibatis.session.SqlSessionFactory;

public class UserMapper {
    // 假设 sqlSession 已正确初始化
    public void safeQuery(SqlSession sqlSession, String userName) {
        // 使用 #{} 安全地传递参数,防止注入
        String sql = "SELECT * FROM users WHERE username = #{userName}";
        // 实际使用中通常通过 Mapper 接口或 XML 配置,此处为演示原理
        // sqlSession.selectList(sql, userName);
    }
}

如何安全处理需要动态拼接的表名或列名

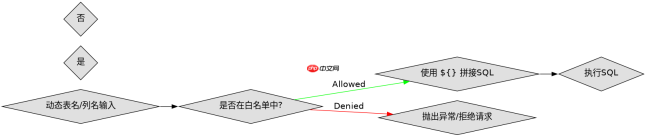
当SQL结构(如表名、列名)需要根据用户输入动态变化时,不能使用 #{},因为预编译不支持标识符参数化。此时必须使用 ${},但前提是必须对输入值进行严格的白名单校验。只有当输入完全匹配预设的安全列表时,才允许将其拼接到SQL中,否则应拒绝执行或抛出异常。
在MyBatis 3中怎样安全使用动态SQL避免注入漏洞

import java.util.Set;
import java.util.HashSet;

public class DynamicTableService {
    private static final Set<string> ALLOWED_TABLES = new HashSet(Set.of("users", "orders", "products"));

    public String buildSafeSql(String tableName, String columnName) {
        if (!ALLOWED_TABLES.contains(tableName)) {
            throw new IllegalArgumentException("Invalid table name: " + tableName);
        }
        // 注意:实际项目中应对列名也进行白名单校验
        return "SELECT " + columnName + " FROM " + tableName;
    }
}
</string>

如果传入的参数值为 null,#{} 的处理结果是什么

当传入的参数值为 null 时,MyBatis 会根据配置的 jdbcType 或默认行为,在预编译语句中将该位置设置为 SQL NULL。这不会导致语法错误或注入风险,而是正常地将该字段视为空值进行查询或更新。例如,在 WHERE 子句中,column = #{param} 若 param 为 null,生成的 SQL 将是 column = NULL(需注意某些数据库比较逻辑可能需要 IS NULL,但 MyBatis 本身不自动切换操作符,需开发者在动态 SQL 中处理)。

PHP速学视频免费教程(入门到精通)
PHP速学视频免费教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

相关标签:

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
数据分析工具有哪些
数据分析工具有哪些

数据分析工具有Excel、SQL、Python、R、Tableau、Power BI、SAS、SPSS和MATLAB等。详细介绍:1、Excel,具有强大的计算和数据处理功能;2、SQL,可以进行数据查询、过滤、排序、聚合等操作;3、Python,拥有丰富的数据分析库;4、R,拥有丰富的统计分析库和图形库;5、Tableau,提供了直观易用的用户界面等等。

2023.10.12

5063

8

SQL中distinct的用法
SQL中distinct的用法

SQL中distinct的语法是“SELECT DISTINCT column1, column2,...,FROM table_name;”。本专题为大家提供相关的文章、下载、课程内容,供大家免费下载体验。

2023.10.27

1031

4

SQL中months_between使用方法

在SQL中,MONTHS_BETWEEN 是一个常见的函数,用于计算两个日期之间的月份差。想了解更多SQL的相关内容,可以阅读本专题下面的文章。

2024.02.23

1329

5

SQL出现5120错误解决方法
SQL出现5120错误解决方法

SQL Server错误5120是由于没有足够的权限来访问或操作指定的数据库或文件引起的。想了解更多sql错误的相关内容,可以阅读本专题下面的文章。

2024.03.06

7141

10

sql procedure语法错误解决方法

sql procedure语法错误解决办法:1、仔细检查错误消息;2、检查语法规则;3、检查括号和引号;4、检查变量和参数;5、检查关键字和函数;6、逐步调试;7、参考文档和示例。想了解更多语法错误的相关内容,可以阅读本专题下面的文章。

2024.03.06

3783

4

oracle数据库运行sql方法
oracle数据库运行sql方法

运行sql步骤包括:打开sql plus工具并连接到数据库。在提示符下输入sql语句。按enter键运行该语句。查看结果,错误消息或退出sql plus。想了解更多oracle数据库的相关内容,可以阅读本专题下面的文章。

2024.04.07

7120

11

sql中where的含义
sql中where的含义

sql中where子句用于从表中过滤数据,它基于指定条件选择特定的行。想了解更多where的相关内容,可以阅读本专题下面的文章。

2024.04.29

9981

6

sql中删除表的语句是什么
sql中删除表的语句是什么

sql中用于删除表的语句是drop table。语法为drop table table_name;该语句将永久删除指定表的表和数据。想了解更多sql的相关内容,可以阅读本专题下面的文章。

2024.04.29

1350

5

sql中删除一列的命令是什么
sql中删除一列的命令是什么

在sql中,使用alter table语句可以删除一列,语法为:alter table table_name drop column column_name。想了解更多sql的相关内容,可以阅读本专题下面的文章。

2024.04.29

1172

5

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
热门推荐
/
最新课程
phpStudy极速入门视频教程
phpStudy极速入门视频教程

共6课时 | 54.7万人学习

独孤九贱(4)_PHP视频教程
独孤九贱(4)_PHP视频教程

共89课时 | 134.3万人学习