






php 7.4 反序列化漏洞的快速修复方案是全局配置 php.ini 中的 serialize_handler 为 php,并在代码中显式调用 ini_set('serialize_handler', 'php')。这一操作将强制 php 使用内置的、安全的原生序列化机制,从而彻底阻断第三方库(如 igbinary)可能引入的反序列化攻击面。若需兼容旧数据,应结合白名单校验或替换为 json 格式存储。

如何确认当前环境存在反序列化风险
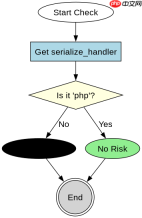
风险主要源于启用了非原生的序列化处理器,例如 igbinary 或 json。当这些扩展被加载且未做严格输入过滤时,攻击者可构造恶意载荷触发任意代码执行。检查是否启用可通过查看 phpinfo() 输出或运行 ini_get('serialize_handler') 获取当前值。若返回值不是 php,则存在潜在风险。
\<?php // 检查当前序列化处理器
$handler = ini_get('serialize_handler');
echo "Current Handler: " . $handler . "\n";

// 模拟危险场景:如果 handler 不是 php,尝试解析恶意数据
if ($handler !== 'php') {
    echo "Risk Detected: Non-native serializer active.\n";
} else {
    echo "Safe: Native serializer is active.\n";
}

// 验证修复效果
ini_set('serialize_handler', 'php');
echo "After Fix: " . ini_get('serialize_handler') . "\n";
?>
如何在代码层面强制切换至安全处理器
在应用入口文件(如 index.php 或框架引导文件)的最顶部,立即设置 serialize_handler 为 php。这能确保后续所有 unserialize() 调用均使用原生解析器。原生解析器对类名有严格限制,无法直接实例化非预期类,从而有效防御大多数反序列化链攻击。此方法无需修改业务逻辑,仅改变底层行为。


\<?php // 强制安全配置
ini_set('serialize_handler', 'php');

// 示例:安全地处理用户输入的数据
$userData = $_POST['data'] ?? '';

// 使用原生 unserialize
$object = unserialize($userData, ['allowed_classes' => true]);

// 或者更严格的白名单模式
$object = unserialize($userData, ['allowed_classes' => ['User', 'Product']]);

var_dump($object);
?>
如何处理遗留的非原生序列化数据
若系统中已存储大量由 igbinary 或其他处理器生成的序列化数据,直接切换会导致数据无法读取。此时应先临时恢复原处理器进行数据迁移,将其转换为 JSON 或原生 PHP 序列化格式。迁移完成后,再永久禁用非原生处理器。对于必须保留的场景,可使用 allowed_classes 参数限制可反序列化的类,降低攻击面。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





