






php 8.6.0 中 open_basedir 限制引发 500 错误,通常是因为脚本尝试访问被白名单之外的目录或文件。修复方法是检查报错日志确认具体路径,然后调整 php.ini 中的 open_basedir 配置,将需要的目录加入其中,或者在代码中使用绝对路径并验证权限。
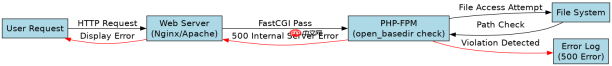
如何定位 open_basedir 触发的具体路径
要解决 500 错误,首先需要知道是哪个文件访问被拦截了。可以通过查看 Web 服务器(如 Nginx 或 Apache)的错误日志,或者 PHP 自身的错误日志来获取详细信息。日志中通常会包含类似 "open_basedir restriction in effect" 的消息,并指出试图访问的路径以及当前允许的基目录。
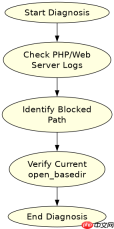
log_path = /var/log/php/error.log
error_reporting = E_ALL
display_errors = Off
log_errors = On
open_basedir = /var/www/html:/tmp
上述配置展示了如何在 php.ini 中设置 open_basedir。通过启用 log_errors 并将日志指向特定文件,可以捕获详细的拒绝访问记录。确保 /var/www/html 和 /tmp 是应用实际需要的目录。如果应用需要访问其他目录,必须在此处追加,用冒号分隔。
修改配置以允许特定目录访问
一旦确定了被阻止的路径,下一步是修改 open_basedir 以包含该路径。这可以通过全局 php.ini 文件,也可以通过虚拟主机配置文件(如 Nginx 的 fastcgi_param 或 Apache 的 php_admin_value)来实现。修改后重启 Web 服务器和 PHP-FPM 服务使更改生效。
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。

<virtualhost>
    ServerName example.com
    DocumentRoot /var/www/html

    <directory>
        AllowOverride All
        Require all granted
    </directory>

    php_admin_value open_basedir "/var/www/html:/etc/myapp/config"

    ErrorLog ${APACHE_LOG_DIR}/example_error.log
    CustomLog ${APACHE_LOG_DIR}/example_access.log combined
</virtualhost>
这段 Apache 配置示例展示了如何在虚拟主机级别设置 open_basedir。它将限制扩展到 /etc/myapp/config,假设应用需要从该目录读取配置文件。这种方式比修改全局 php.ini 更安全,因为它只影响特定的站点。记得在添加新路径后测试应用功能,确保 500 错误已消失。
验证修复后的文件访问权限
在修改配置后,应创建一个简单的 PHP 脚本来验证新的 open_basedir 设置是否生效,且不会误放行不安全的路径。这个脚本可以尝试访问之前被阻止的文件,以及一个不在白名单内的文件,以确认行为符合预期。
<?php // test_open_basedir.php
$allowed_dir = '/etc/myapp/config';
$forbidden_dir = '/root';

try {
    if (file_exists($allowed_dir . '/config.ini')) {
        echo "Access to allowed dir: OK\n";
    } else {
        echo "Access to allowed dir: File not found\n";
    }
} catch (Exception $e) {
    echo "Error accessing allowed dir: " . $e->getMessage() . "\n";
}

try {
    if (file_exists($forbidden_dir . '/secret.txt')) {
        echo "Access to forbidden dir: UNEXPECTED OK\n";
    } else {
        echo "Access to forbidden dir: Blocked as expected\n";
    }
} catch (Exception $e) {
    echo "Error accessing forbidden dir: " . $e->getMessage() . "\n";
}
运行此脚本,预期输出应显示对 /etc/myapp/config 的访问成功(如果文件存在),而对 /root 的访问被阻止或抛出异常。这有助于确认 open_basedir 的限制正在按预期工作,从而解决了最初的 500 错误问题。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





