






如何从反序列化入口定位可用POP链
审计反序列化漏洞的核心在于寻找实现了特定魔术方法的类,并顺着这些方法追踪属性值的来源。你需要先确定目标语言(如php)中哪些类包含`__wakeup`、`__destruct`或`__tostring`等危险方法,然后检查这些方法内部调用的函数是否可控。通过构造特定的对象图,将用户输入的属性值传递到这些危险方法中,最终触发远程代码执行。

如何识别和组合Gadget Chain中的关键类
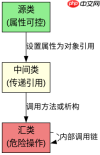
识别POP链的关键是分析类的继承关系和方法调用栈。你需要找到“源”类(属性可被控制)和“汇”类(包含危险操作),并确认两者之间存在一条完整的调用路径。例如,在PHP中,`SplFileObject`的`__destruct`方法会调用`close()`,而`close()`可能间接触发其他逻辑。通过静态分析工具或手动阅读源码,梳理出从入口点到危险函数的所有可能路径。
如何利用Phar协议绕过反序列化限制
当直接反序列化不可行时,可以利用`phar://`伪协议。Phar文件在元数据序列化时会使用PHP的标准序列化格式,因此任何可序列化的类都可以作为POP链的一部分。你需要找到一个能读取本地文件的函数(如`file_get_contents`),并将其与Phar文件结合,从而触发反序列化过程。这种方法常用于文件上传漏洞的场景,因为攻击者可以上传一个包含恶意Phar数据的图片文件。


class Source { public $data; } class Sink { public $obj; function __destruct() { $this->obj->read(); } } // 构造POP链: Source -> Sink // Source::$data 可控, 传递给 Sink::$obj // Sink::__destruct 触发 read()
预期结果:当`Sink`对象被销毁时,如果`$obj`是一个实现了`read()`方法的类实例,且该方法存在安全漏洞(如命令执行),则攻击成功。关键在于确保`Source`类的`$data`属性可以被外部输入覆盖,并且该对象能被传递到`Sink`类中。


