






设置反序列化白名单的核心做法是:在反序列化入口拦截所有非预期的类加载,仅允许业务明确声明的 dto 或实体类通过。具体而言,应实现自定义的 objectinputstream 并重写 resolveclass 方法,在该方法中维护一个包含合法类名的 set,若目标类不在白名单内则直接抛出 invalidclassexception。这样做能彻底阻断攻击者利用 gadget chain 进行远程代码执行的风险,同时只要确保白名单覆盖了所有正常的业务数据传输对象,就不会影响现有业务的正常运行。
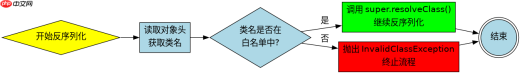
如何构建并维护这个白名单集合?
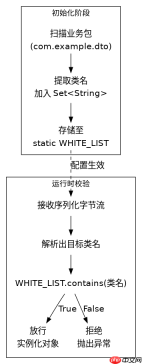
构建白名单的关键在于精确收集业务实际使用的类,避免引入多余的依赖类导致范围过大。通常的做法是在应用启动时,通过扫描特定的包路径(如 com.example.dto)或使用注解标记,将所有合法的类名加入到一个静态的 Set 中。在 resolveClass 方法中,只需检查 ClassName.equals(whiteList) 即可。需要注意的是,如果业务中使用了泛型或内部类,必须将它们的二进制名称(Binary Name)也加入白名单,否则会导致正常的反序列化失败。
import java.io.*;
import java.util.HashSet;
import java.util.Set;

public class SafeObjectInputStream extends ObjectInputStream {
    private static final Set<string> WHITE_LIST = new HashSet();

    static {
        // 初始化白名单,实际项目中建议通过包扫描自动填充
        WHITE_LIST.add("com.example.UserDTO");
        WHITE_LIST.add("com.example.OrderDTO");
        WHITE_LIST.add("java.lang.String");
        WHITE_LIST.add("java.util.ArrayList");
    }

    public SafeObjectInputStream(InputStream in) throws IOException {
        super(in);
    }

    @Override
    protected Class> resolveClass(ObjectStreamClass desc) throws IOException, ClassNotFoundException {
        String className = desc.getName();
        if (!WHITE_LIST.contains(className)) {
            throw new InvalidClassException(className, "Unauthorized deserialization attempt");
        }
        return super.resolveClass(desc);
    }
}</string>
如何处理白名单中不包含但业务必需的第三方库类?
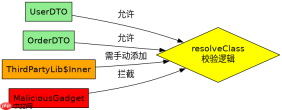
当业务依赖的第三方库(如 Lombok 生成的 getter/setter 类或某些 JSON 库的内部类)未被显式加入白名单时,反序列化会中断。解决这一问题的策略是:要么将这些特定类的完整路径手动添加到 WHITE_LIST 中,要么在 resolveClass 逻辑中加入针对特定包的宽松规则(例如允许 com.thirdparty.lib.*)。为了安全起见,推荐采用“最小权限原则”,即只添加确实被反序列化流引用的类,而不是整个包。如果无法确定具体是哪个类,可以暂时放宽到该类的父类或接口,但这会增加安全风险,因此最好通过调试日志捕获 InvalidClassException 中的类名,然后精准补全白名单。

// 模拟业务调用场景
public class ServiceExample {
    public UserDTO deserializeUser(byte[] data) throws Exception {
        try (ByteArrayInputStream bis = new ByteArrayInputStream(data);
             SafeObjectInputStream ois = new SafeObjectInputStream(bis)) {
            return (UserDTO) ois.readObject();
        }
    }
}
当白名单校验失败时程序的具体表现是什么?
当传入的反序列化数据中包含未在 WHITE_LIST 中的类时,resolveClass 方法会立即抛出 java.io.InvalidClassException。这个异常会被上层调用栈捕获,导致反序列化操作终止,返回的数据为 null 或触发全局异常处理器。对于业务而言,这意味着非法请求被静默丢弃或记录错误日志,而不会执行任何恶意代码。开发者可以通过捕获这个特定的异常来区分“格式错误”和“安全拦截”,从而在监控系统中准确统计白名单拦截次数,进而优化白名单配置。


