






能,但必须绕过默认的安全限制。8.6版本收紧了会话配置,默认禁用了php序列化(serialize_handler设为php),并限制了反序列化的类白名单。要恢复反序列化能力,需要修改服务器配置或应用代码,将serialize_handler改回php,并确保目标类在允许反序列化的列表中。
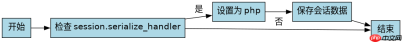
如何修改会话处理器的类型
通过更改session.serialize_handler指令,可以将会话存储格式从默认的JSON改回PHP原生序列化格式。这通常需要在php.ini中设置,或者在运行时使用ini_set()函数动态修改。如果目标环境允许动态修改INI设置,可以直接调用该函数;否则需要重启Web服务或联系管理员修改配置文件。
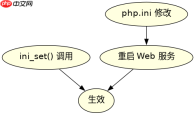
ini_set('session.serialize_handler', 'php');
session_start();
$_SESSION['user'] = new User('admin');
上述代码将会话处理器设置为PHP格式,并尝试存储一个User对象。如果User类存在且未被禁用,对象将被成功序列化并存储在会话文件中。注意,这种操作可能带来安全风险,因为攻击者可能利用已知的反序列化漏洞执行任意代码。
如何管理反序列化类的白名单
即使启用了PHP序列化,现代PHP版本还引入了反序列化白名单机制(如session.serialize_handler配合allow_url_include等限制)。要确保特定类能被反序列化,需要检查session.serialize_handler是否允许该类,并在必要时调整auto_prepend_file或自定义会话处理器。如果使用了框架,还需检查框架自身的会话管理逻辑,确保它没有额外过滤类名。

// 假设有一个自定义会话处理器
function custom_session_handler($action, $data) {
    if ($action === 'read') {
        // 读取会话数据
        return unserialize($data);
    } elseif ($action === 'write') {
        // 写入会话数据
        return serialize($data);
    }
}
通过实现自定义会话处理器,可以更精细地控制反序列化的过程。例如,可以在读取时验证类名是否在白名单中,或在写入时对数据进行加密。这种方式虽然增加了复杂性,但能有效防止未授权的反序列化操作。在实际应用中,建议结合日志监控和异常处理,及时发现潜在的安全问题。
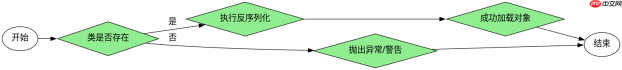
当User类不存在时会发生什么
如果尝试反序列化一个不存在的类(如User),PHP会抛出Error异常(在PHP 7+中)或Warning(在PHP 5中)。具体行为取决于PHP版本和错误处理配置。在PHP 7+中,未捕获的异常会导致脚本终止,并输出错误信息;而在PHP 5中,可能会继续执行,但对象属性将为空。为避免此类问题,应在反序列化前检查类是否存在,或使用class_exists()进行预检。


