






使用 burp suite 的 repeater 配合 python 脚本或 burp 自带的 extender api(如 jython/burpsuiteextender)可以实现批量自动化测试。核心做法是:在 burp 中捕获包含 php 参数的 http 请求,提取参数名和值,通过脚本循环构造不同的 payload(如 sql 注入、xss、命令执行等),将修改后的请求发送到 repeater 或直接在脚本中发送并分析响应状态码与长度,从而判断漏洞是否存在。

如何提取 PHP 参数并构造基础 Payload?
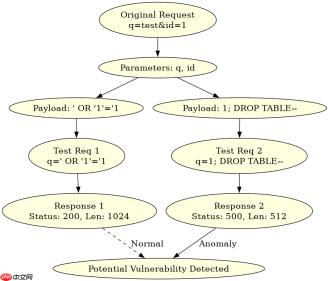
首先需要通过 Burp 的 Proxy History 找到目标请求,利用正则表达式或 Burp 的 Request 对象方法提取 GET/POST 参数。接着,定义一组基础的测试 Payload,例如针对 PHP 常见的 `eval()` 或 `include` 函数的简单探测字符串。将这些 Payload 替换到原请求的参数位置,生成新的请求对象。
import requests

# 假设这是从 Burp 捕获到的原始请求数据
target_url = "http://vulnerable-site.com/search.php"
original_params = {"q": "test", "id": "1"}

# 定义基础 Payload 列表
payloads = [
    "' OR '1'='1",
    "1; DROP TABLE users--",
    "<script>alert(1)</script>"
]

for payload in payloads:
    # 构造新参数,这里以替换 'q' 参数为例
    test_params = original_params.copy()
    test_params["q"] = payload

    try:
        response = requests.get(target_url, params=test_params)
        print(f"Payload: {payload} | Status: {response.status_code} | Length: {len(response.text)}")
        # 实际场景中需根据响应特征判断是否成功
    except Exception as e:
        print(f"Error sending request: {e}")
运行上述代码,对于每个 Payload,程序会输出 HTTP 状态码和响应体长度。开发者应观察哪些 Payload 导致了异常的状态码(如 500)或异常的响应长度变化,这通常意味着服务器执行了非预期的逻辑,可能存在漏洞。注意,简单的脚本仅能进行初步筛查,复杂的业务逻辑可能需要更精细的上下文感知。
如何利用 Burp Extender API 实现深度集成?
为了更高效地利用 Burp 的功能,可以编写 Java 插件继承 `IScannerCheck` 接口。这种方式允许插件直接访问 Burp 的内部请求和响应对象,无需手动解析 HTTP 报文。在 `doPassiveScan` 或 `doActiveScan` 方法中,遍历请求中的参数,动态插入 Payload,调用 `IScannerInsertionPoint` 来构建测试请求,并将结果提交给 Burp 的扫描器引擎。


// 简化的 Java Burp 插件片段
public class PhpParamScanner implements IScannerCheck {
    @Override
    public List<iscanissue> doScan(IHttpRequestResponse baseRequestResponse) {
        List<iscanissue> issues = new ArrayList();
        IRequestInfo analyzedRequest = BurpExtender.helpers.analyzeRequest(baseRequestResponse);

        // 获取所有参数
        List<iparameter> parameters = analyzedRequest.getParameters();
        for (IParameter param : parameters) {
            if (param.getType() == IParameter.PARAM_URL || param.getType() == IParameter.PARAM_BODY) {
                // 构造注入点
                IScannerInsertionPoint insertionPoint =
                    BurpExtender.helpers.makeInsertionPoint(
                        baseRequestResponse.getRequest(),
                        IScannerInsertionPoint.INSTYPE_PARAM,
                        param.getName(),
                        param.getValue(),
                        param.getType()
                    );

                // 执行测试 Payload
                byte[] payload = helpers.stringToBytes("' OR 1=1--");
                IHttpRequestResponse testRequestResponse =
                    BurpExtender.callbacks.makeHttpRequest(
                        baseRequestResponse.getHttpService(),
                        helpers.buildHttpRequest(insertionPoint.buildRequest(payload))
                    );

                // 分析响应并判断漏洞
                analyzeResponse(testRequestResponse, issues);
            }
        }
        return issues;
    }

    private void analyzeResponse(IHttpRequestResponse resp, List<iscanissue> issues) {
        // 检查响应中是否包含特定错误信息或特征
        // 若发现漏洞,创建 IScanIssue 对象并添加到 issues 列表
    }
}</iscanissue></iparameter></iscanissue></iscanissue>
该插件代码展示了如何在 Burp 环境中自动遍历参数并发送测试请求。关键在于 `makeInsertionPoint` 的使用,它确保了 Payload 被精确地插入到正确的位置,避免了手动拼接字符串可能带来的格式错误。开发者需要将此代码编译为 `.jar` 文件,并在 Burp 的 Extender -> Extensions 中添加。通过这种方式,可以利用 Burp 强大的内置功能(如 URL 解码、编码处理)来辅助测试,提高准确性和效率。
当 PHP 开启 magic_quotes_gpc 时测试结果有何不同?
如果目标 PHP 环境开启了 `magic_quotes_gpc`(PHP 5.3.9 之前版本常见,PHP 5.4+ 已移除),所有 GET、POST 和 COOKIE 数据中的单引号 `'`、双引号 `"`、反斜杠 `\` 和 NULL 字符会自动被反斜杠转义。这意味着在之前的测试中,Payload 如 `' OR '1'='1` 会被转换为 `\' OR \'1\'=\'1`。这种转义会破坏大多数基于字符串的 SQL 注入或 XSS Payload 的结构,导致测试失败或返回正常的 HTML 页面,从而产生误报(即认为没有漏洞)。因此,在存在 `magic_quotes_gpc` 的环境中,直接使用常规 Payload 无法检测到漏洞,需要寻找绕过方法或使用其他类型的漏洞(如盲注)进行测试。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





