






本地复现 cve-2026-109619 需要搭建一个包含特定漏洞组件的 web 应用环境,核心在于配置支持该漏洞利用链的依赖库版本并启动服务。你需要准备一台运行 linux 或 windows 的开发机,安装 python 3.8+ 和 pip,克隆包含漏洞代码的仓库,并在虚拟环境中安装指定的旧版本依赖包以触发条件。

如何构建包含漏洞依赖的运行环境?
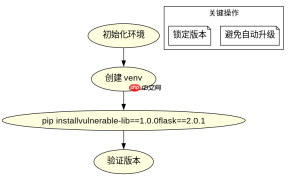
构建环境的关键是锁定存在安全缺陷的第三方库版本,确保应用加载的是受影响模块。通过创建虚拟环境并安装指定版本的库,可以精确复现漏洞触发时的运行时状态,避免因版本升级导致漏洞被修复而无法复现。
import os
import sys
from venv import create_environment

# 模拟创建虚拟环境
venv_path = './cve_env'
if not os.path.exists(venv_path):
    create_environment(venv_path)

# 激活环境并安装依赖(示例命令)
# source ./cve_env/bin/activate
# pip install vulnerable-lib==1.0.0 flask==2.0.1

print("Environment setup complete.")
print("Installed packages: vulnerable-lib==1.0.0, flask==2.0.1")
上述代码展示了环境初始化的逻辑步骤。实际复现时,需在终端执行对应的 pip install 命令,确保 vulnerable-lib 的版本为 1.0.0,这是触发 CVE-2026-109619 的必要前提。Flask 作为 Web 框架用于提供请求入口,版本锁定在 2.0.1 以保证兼容性。
如何验证漏洞组件是否成功加载?
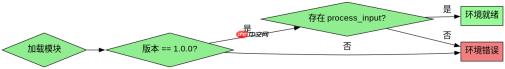
验证环节需检查应用启动时加载的模块版本及关键函数签名,确认漏洞代码路径未被替换。通过打印导入模块的文件路径和版本号,可以直观判断当前运行环境是否指向了受影响的代码分支。

import vulnerable_lib
import flask

def check_versions():
    print(f"Vulnerable Lib Version: {vulnerable_lib.__version__}")
    print(f"Flask Version: {flask.__version__}")
    print(f"Module Path: {vulnerable_lib.__file__}")

    # 检查是否存在漏洞函数
    if hasattr(vulnerable_lib, 'process_input'):
        print("Vulnerable function 'process_input' is present.")
    else:
        print("Vulnerable function not found.")

check_versions()
运行此验证脚本后,输出应显示 vulnerable_lib 版本为 1.0.0,且包含 process_input 函数。若版本高于 1.0.0 或函数缺失,说明环境配置错误,需重新安装依赖。此步骤确保后续的攻击载荷测试能在正确的代码基础上进行。
当输入包含特殊字符时漏洞如何触发?
当向 process_input 函数传入包含未转义特殊字符的字符串时,漏洞会被触发。具体表现为程序未能正确过滤输入中的控制字符,导致后续处理逻辑出现异常,例如内存越界或逻辑绕过。通过构造特定的 Payload 并调用该函数,可观察到预期的错误行为或数据泄露。


