






如何安全地执行数据库查询
学会连接后,下一步是掌握使用预处理语句(prepared statements)来执行查询。这能从根本上防止sql注入攻击,确保用户输入的数据被正确转义和处理。通过绑定参数,你可以将数据与sql结构分离,从而提升应用的安全性。

在PHP中,推荐使用PDO或MySQLi扩展的预处理功能。以PDO为例,你需要先准备一个包含占位符的SQL语句,然后执行它并传入具体的参数值。这种方式比直接拼接字符串安全得多,因为数据库引擎会先编译SQL模板,再单独处理数据部分。
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');
$stmt = $pdo->prepare('SELECT * FROM users WHERE email = :email');
$stmt->execute([':email' => 'test@example.com']);
$user = $stmt->fetch();
上述代码展示了基本的预处理流程。首先创建PDO实例,然后调用prepare方法定义SQL模板,最后通过execute方法传入关联数组形式的参数。执行后,可以使用fetch方法获取结果。这种模式适用于所有类型的查询,包括INSERT、UPDATE和DELETE。
如何处理查询返回的结果集
查询执行后,需要正确处理返回的数据。PDO提供了多种获取结果的方式,如fetch、fetchAll等,它们分别适用于单条记录和多条记录的场景。理解这些方法的返回值类型和行为,有助于编写更健壮的数据处理逻辑。
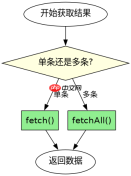
当使用fetch方法时,默认返回一行数据作为关联数组或对象。如果希望获取所有匹配的行,可以使用fetchAll方法,它将返回一个包含多行数据的二维数组。此外,还可以指定不同的提取模式,例如只获取列名对应的值,或者获取完整的行对象。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。
$stmt = $pdo->query('SELECT id, name FROM users');
$users = $stmt->fetchAll(PDO::FETCH_ASSOC);
foreach ($users as $user) {
    echo $user['name'] . "\n";
}
这段代码演示了如何获取所有用户并遍历输出。fetchAll返回的是一个数组,每个元素代表一行数据。通过指定PDO::FETCH_ASSOC,可以确保返回的数组键名为列名,便于访问。在实际应用中,应根据业务需求选择合适的提取模式,避免不必要的内存消耗。
基于事务处理的批量操作问题
在进行涉及多个表或多个步骤的数据库操作时,必须考虑数据的一致性。使用事务(Transaction)可以确保一组操作要么全部成功,要么全部失败回滚,从而避免数据处于不一致状态。这是从基础连接迈向复杂业务逻辑的关键一步。
假设我们需要在一个电商系统中完成下单操作,这通常涉及减少库存和创建订单两个步骤。如果其中一个步骤失败,另一个步骤也必须撤销,否则会导致库存与订单不匹配。通过开启事务,我们可以将这两个操作包裹在一个原子单元中。
$pdo->beginTransaction();
try {
    $pdo->exec("UPDATE products SET stock = stock - 1 WHERE id = 1");
    $pdo->exec("INSERT INTO orders (product_id) VALUES (1)");
    $pdo->commit();
} catch (Exception $e) {
    $pdo->rollBack();
    echo "Error: " . $e->getMessage();
}
在上述代码中,beginTransaction用于启动事务。随后的两个exec调用分别执行更新和插入操作。如果任何一步抛出异常,catch块会捕获错误并调用rollBack回滚所有更改。如果一切正常,则调用commit提交事务。这种机制保证了数据的完整性,是处理复杂业务逻辑的基础。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





