






statement prepared失败通常是因为sql语法错误、参数绑定类型不匹配或连接未正确初始化。排查时先检查`prepare()`返回的布尔值,确认sql语句拼写无误且占位符数量与`bind_param`一致,同时确保数据库连接对象有效。
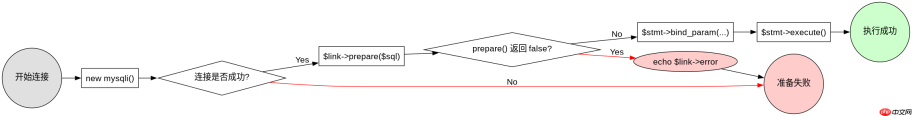
如何捕获并诊断prepare阶段的错误
直接回答:通过检查`mysqli::prepare()`的返回值并结合`mysqli::error`属性获取具体错误信息,可以定位是SQL语法问题还是环境配置问题。在代码中必须显式判断返回值,因为如果预处理失败,后续调用将导致致命错误。
$link = new mysqli("localhost", "user", "password", "database");
if ($link->connect_error) {
    die("Connection failed: " . $link->connect_error);
}
$sql = "INSERT INTO Users (firstname, lastname, email) VALUES (?, ?, ?)";
$stmt = $link->prepare($sql);
if (!$stmt) {
    echo "Prepare failed: " . $link->error;
} else {
    echo "Prepare succeeded.";
}
预期结果:若SQL正确,输出“Prepare succeeded.”;若SQL有误(如表名不存在),输出具体的错误描述,如“Table 'database.Users' doesn't exist”。
为什么bind_param会导致后续执行失败
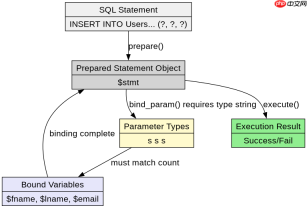
直接回答:`bind_param`失败通常是因为类型字符串长度与参数数量不一致,或者传入的参数引用无效。必须在`prepare`成功后,严格对应每个问号提供一个变量和一个类型字符,否则`execute`会抛出异常或静默失败。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。

$stmt = $link->prepare("SELECT id FROM Users WHERE email = ?");
$email = "test@example.com";
// 错误示范:类型字符串多了一个字符
// $stmt->bind_param("sss", $email, $a, $b);
// 正确做法:一个问号对应一个s
$stmt->bind_param("s", $email);
$stmt->execute();
$result = $stmt->get_result();
while ($row = $result->fetch_assoc()) {
    print_r($row);
}
预期结果:正确绑定后,`execute`成功执行,`get_result`返回结果集,循环打印出匹配的ID。若类型字符串不匹配,`bind_param`将返回false,需在此处添加错误处理。
当输入包含特殊字符时预处理如何工作
直接回答:预处理语句通过分离SQL结构与数据,自动处理特殊字符(如单引号、反斜杠)的转义,无需手动使用`addslashes`或`real_escape_string`。只要参数绑定正确,即使输入包含`' OR '1'='1`等注入尝试,也会被当作普通字符串处理,从而保证安全。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





