






phpinfo 页面无法直接确认是否中了 php2shell,因为该漏洞利用的是文件上传功能将恶意代码写入服务器磁盘,而 phpinfo 仅展示当前 php 环境的配置和变量状态。要排查此类后门,必须结合文件系统扫描、web 日志审计以及检查是否存在可疑的 webshell 文件。
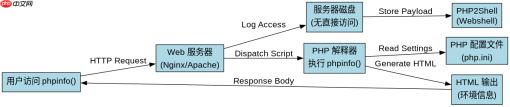
如何识别 PHP2Shell 留下的特征
PHP2Shell 通常通过上传名为 index.php 或 config.php 的文件来驻留,这些文件往往包含混淆的代码或特定的函数调用如 eval() 或 system()。在 phpinfo 中,你只能看到 DOCUMENT_ROOT 和 SCRIPT_FILENAME 等路径信息,这有助于定位网站根目录,但无法直接显示文件内容。因此,需要手动检查这些目录下是否有非预期的 PHP 文件。
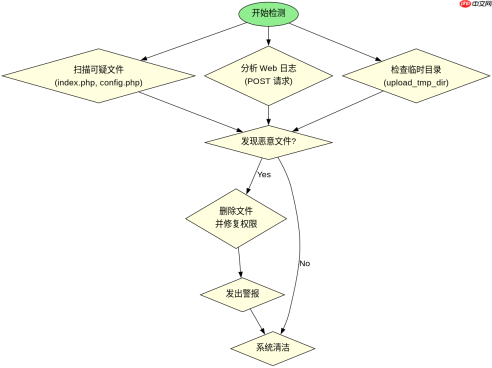
如何通过日志追踪入侵路径
查看 Web 服务器的访问日志是发现 PHP2Shell 攻击的关键步骤。攻击者通常会先上传一个小的上传脚本,然后通过该脚本上传主后门。在日志中,你可以寻找对 .php 文件的 POST 请求,特别是那些返回 200 状态码且文件大小异常的情况。此外,检查错误日志中是否有 Warning: move_uploaded_file() 相关的提示,这可能表明上传过程被拦截或失败,但也可能暗示攻击者正在尝试绕过限制。


基于特定输入条件的后门检测
如果怀疑服务器已被植入 PHP2Shell,可以通过检查特定目录下的文件修改时间来判断。例如,使用命令 find /var/www/html -name "*.php" -mtime -7 可以找出最近 7 天内修改过的 PHP 文件。结合 phpinfo 中的 upload_tmp_dir 设置,可以进一步确认临时上传目录是否被滥用。若发现可疑文件,应立即删除并重置相关权限。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





