






在linux服务器上批量解密php文件,最通用的做法是利用`find`命令配合`php -r`执行脚本,对每个文件进行读取、解码和覆盖写入。具体操作时,需先确认加密方式(如zend guard、ioncube或自定义混淆),然后编写对应的解码逻辑或使用专用工具链。若为常见的base64编码混淆,可直接使用`sed`或`php`内置函数进行还原;若为二进制加密,则需调用相应的解密库。此方法会直接修改原文件,建议先在测试环境验证。

如何识别并处理Base64混淆的PHP文件
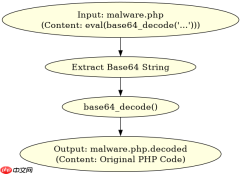
对于大多数经过简单混淆的PHP文件,其核心特征是将代码压缩后以Base64字符串形式存储,并通过`base64_decode`和`eval`执行。识别这类文件只需检查文件末尾是否包含长串Base64字符及`eval(base64_decode(...))`结构。处理方法是提取该字符串,解码后保存为新文件,从而恢复可读源码。
<?php // decode_base64.php
$dir = "/path/to/target";
$files = glob($dir . "/*.php");
foreach ($files as $file) {
    $content = file_get_contents($file);
    // 匹配典型的 base64 eval 模式
    if (preg_match("/<\?php\s*.*?base64_decode\(\s*'([^']+)'/s", $content, $matches)) {
        $encoded = $matches[1];
        $decoded = base64_decode($encoded);
        if ($decoded !== false) {
            file_put_contents($file . ".decoded", $decoded);
            echo "Decoded: " . $file . "\n";
        }
    }
}
?>
运行上述脚本后,会在目标目录下生成带有`.decoded`后缀的解密文件。例如,输入文件`malware.php`包含混淆代码,输出`malware.php.decoded`将包含原始可执行PHP代码。注意区分返回值:成功解码返回字符串,失败返回`false`,此时不生成文件。
如何使用命令行工具批量处理ionCube加密文件
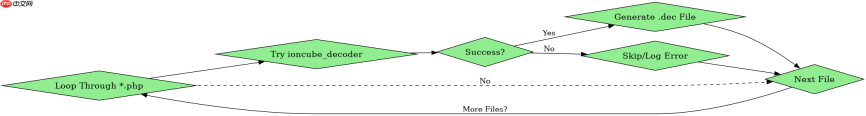
ionCube加密的文件无法直接通过文本编辑还原,必须使用官方提供的`ioncube_decoder`工具或第三方逆向工具。在Linux环境下,通常下载对应架构的二进制解码器,然后通过循环遍历文件并调用该工具。此过程需要确保服务器架构与解码器兼容,且目标文件确实由ionCube加密。

# 假设已安装 ioncube_decoder 到 /usr/local/bin/
for file in /var/www/html/*.php; do
    if ioncube_decoder "$file" -o "${file}.dec" 2>/dev/null; then
        echo "Success: $file"
    else
        echo "Failed or not encrypted: $file"
    fi
done
该命令遍历指定目录下的所有PHP文件,尝试使用`ioncube_decoder`进行解码。成功时生成`.dec`后缀文件,失败时忽略。实际结果取决于文件是否真正受ionCube保护以及解码器版本是否支持该加密版本。若文件未加密,解码器可能报错或输出无效内容,因此需结合退出码判断。
解密后的文件权限和所有权如何保持与原文件一致
批量解密过程中,新生成的文件默认属于执行命令的用户,且权限可能因umask设置而改变。为确保网站正常运行,解密后的文件必须继承原文件的用户ID(UID)、组ID(GID)和权限位。这可以通过在脚本中获取原文件属性并应用到新文件来实现,避免Web服务器因权限不足无法读取。
在之前的Base64解码示例中,可使用`stat`命令获取原文件信息,并用`chown`和`chmod`更新新文件。例如,在PHP脚本中加入`chmod($newFile, fileperms($originalFile));`和`chown($newFile, fileowner($originalFile));`。这样生成的`.decoded`文件将与原文件拥有相同的访问控制列表,确保Apache或Nginx能正常加载。若忽略此步,可能导致500内部错误,因为Web进程无权读取新创建的解密文件。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





