






要实现强制下载并防止直接访问,核心做法是读取文件内容后通过设置特定的 http 响应头输出,并在输出前验证用户权限。具体而言,需调用 header() 设置 content-type、content-disposition 和 content-length,随后使用 readfile() 或循环输出流。关键在于将文件路径与 web 根目录隔离,确保未授权请求无法通过修改 url 直接获取文件。
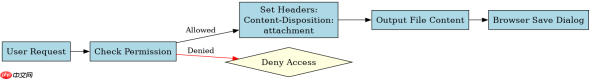
Content-Disposition 头如何触发浏览器下载行为
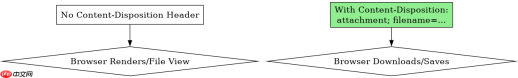
该头部字段告诉浏览器不要尝试渲染文件,而是弹出“保存”对话框。必须指定 attachment 类型并提供 filename 参数。若省略此头部,浏览器会根据 MIME 类型直接显示图片或文本,导致鉴权逻辑形同虚设。
\<?php // 假设已验证 $userId 拥有权限
$file = '/secure/data/report.pdf';
if (file_exists($file)) {
    header('Content-Type: application/octet-stream');
    header('Content-Disposition: attachment; filename="report.pdf"');
    header('Content-Length: ' . filesize($file));
    readfile($file);
    exit;
}
?>
运行上述代码,浏览器会立即下载 report.pdf。若移除 Content-Disposition 行,且文件为图片,浏览器将直接在当前标签页打开它,而非下载。
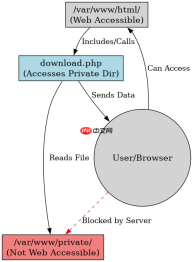
如何防止通过篡改 URL 绕过鉴权直接访问
防止绕过的关键是物理隔离。文件不应存放在 Web 可公开访问的目录下(如 /public/)。应将受保护文件放在 Web 根目录之外(如 /var/www/private/)。脚本通过绝对路径读取文件,用户无法通过构造 URL 直接请求该路径,因为 Web 服务器无权访问该目录。

\<?php // 安全路径:Web 根目录之外
$baseDir = '/var/www/private_files/';
$fileName = $_GET['file'] ?? '';
// 简单的防遍历检查
if (strpos($fileName, '..') !== false || strpos($fileName, '/') !== false) {
    http_response_code(403);
    exit('Invalid file path');
}

// 验证用户是否有权访问此文件
// 此处简化为固定逻辑,实际应查数据库
$isAuthorized = checkUserPermission($userId, $fileName);

if (!$isAuthorized) {
    http_response_code(403);
    exit('Access denied');
}

$filePath = $baseDir . $fileName;
if (file_exists($filePath) && is_file($filePath)) {
    header('Content-Type: application/octet-stream');
    header('Content-Disposition: attachment; filename="' . basename($fileName) . '"');
    header('Content-Length: ' . filesize($filePath));
    readfile($filePath);
} else {
    http_response_code(404);
    exit('File not found');
}
?>
在此结构中,即使攻击者知道文件名,也无法通过浏览器地址栏直接访问 /var/www/private_files/ 下的任何文件,因为 Web 服务器配置限制了对该目录的访问。所有访问必须经过 PHP 脚本的鉴权逻辑。
当 readfile() 遇到大文件时的内存表现
readfile() 函数会将整个文件内容读入缓冲区然后一次性发送。对于几 GB 的大文件,这可能导致 PHP 进程内存溢出(OOM)或阻塞服务器。此时应改用分块读取方式,如使用 fopen() 和 fread() 循环输出,以恒定低内存占用处理大文件下载。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





