






防止php强制下载文件时的目录遍历漏洞,核心在于对传入的文件路径进行规范化处理并限制其访问范围。具体做法是:使用 realpath() 函数获取用户输入文件的绝对物理路径,然后检查该路径是否以预期的安全根目录(如 /var/www/uploads/)开头。如果路径不在该目录下,则拒绝下载请求。此外,建议结合白名单机制或哈希文件名来彻底避免直接暴露原始文件名和路径结构。
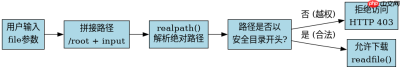
如何验证文件路径是否在允许的安全目录内
通过比较规范化后的绝对路径与安全根目录前缀,可以确保攻击者无法通过 ../ 等序列跳出指定目录。只要最终解析出的路径不以安全目录开头,就说明发生了越权尝试。
<?php $allowed_dir = '/var/www/uploads/';
$user_input = $_GET['file'] ?? '';

// 拼接完整路径
$full_path = $allowed_dir . $user_input;

// 获取真实绝对路径,解析符号链接和 ..
$real_path = realpath($full_path);

// 检查路径是否存在且以允许目录开头
if ($real_path === false || strpos($real_path, $allowed_dir) !== 0) {
    http_response_code(403);
    die('Access denied: Invalid file path.');
}

// 输出文件头并下载
header('Content-Type: application/octet-stream');
header('Content-Disposition: attachment; filename="' . basename($real_path) . '"');
readfile($real_path);
?>
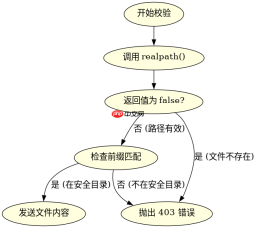
上述代码中,realpath() 是关键。如果用户输入 ../../etc/passwd,$full_path 会变成 /var/www/uploads/../../etc/passwd,而 realpath() 会将其解析为 /etc/passwd。此时 strpos($real_path, $allowed_dir) 将返回 false,从而触发拒绝逻辑。
为什么直接使用 basename() 不足以防御目录遍历
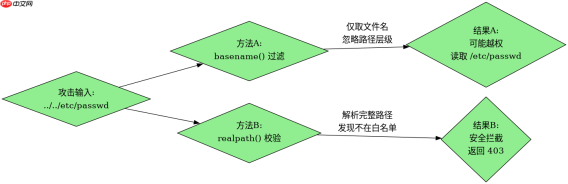
仅使用 basename() 只能提取文件名部分,但无法阻止攻击者在路径中间插入 ../ 来改变文件所在的实际目录。例如,输入 ../../../etc/passwd 经过 basename() 处理后变成 passwd,但如果后续拼接路径时未做绝对路径校验,服务器仍可能读取到非预期文件。因此,必须配合 realpath() 进行全路径校验。

<?php // 错误示范:仅使用 basename
$unsafe_file = $_GET['file'];
$safe_name = basename($unsafe_file);
$download_path = '/var/www/uploads/' . $safe_name;

// 如果 uploads 目录下恰好有个叫 passwd 的文件,
// 或者攻击者构造更复杂的嵌套路径,此方法失效。
// 正确做法应始终使用 realpath 校验前缀
?>
在对比中可以看到,basename() 剥离了路径信息,但失去了上下文约束。而 realpath() 保留了完整的文件系统语义,能够准确判断文件最终落在哪个物理位置。开发者应优先采用基于绝对路径前缀的校验方式,而非依赖文件名清洗。
当文件不存在时程序如何处理异常输入
当用户输入的文件路径在磁盘上不存在时,realpath() 会返回 false。程序必须显式检查这一返回值,否则可能导致后续操作失败或泄露内部路径信息。在上述示例中,我们已加入 $real_path === false 的判断,确保无效路径被拦截。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





