






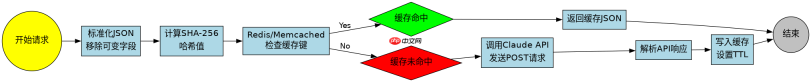
在php中调用claude api时,针对重复的长提示词,最高效的做法是使用sha-256哈希值作为缓存键,将完整的json请求体序列化后存入redis或memcached。这样只需计算一次哈希并检查缓存是否存在,若命中则直接返回结果,未命中时才发起网络请求并将响应写入缓存。此方法能显著降低api调用成本并减少首字延迟(ttft),同时避免了因提示词微小变动导致的缓存失效问题。
如何生成稳定的提示词缓存键?
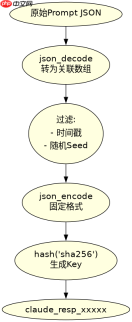
要确保缓存键的稳定性和唯一性,必须对输入进行标准化处理。Claude的API接受一个包含`model`、`messages`和`max_tokens`等字段的JSON对象。由于JSON字符串中空格、换行或键的顺序差异可能导致同一逻辑内容产生不同的哈希值,因此在计算哈希前,需要对请求体进行规范化。通常做法是将JSON对象解码为关联数组,移除可能变化的字段(如时间戳),然后使用`json_encode`配合`JSON_UNESCAPED_UNICODE | JSON_PRETTY_PRINT`等标志重新编码,或者直接使用`hash('sha256', json_encode($normalizedPayload, JSON_THROW_ON_ERROR))`。对于长提示词,这种哈希计算在PHP中非常快,几乎不占用额外资源。
$payload = [
    'model' => 'claude-3-opus-20240229',
    'max_tokens' => 1024,
    'messages' => [['role' => 'user', 'content' => $longPrompt]]
];

// 1. 生成稳定缓存键
$cacheKey = 'claude_resp_' . hash('sha256', json_encode($payload));

// 2. 尝试从Redis获取
$redis = new Redis();
$redis->connect('127.0.0.1');
$cachedResponse = $redis->get($cacheKey);

if ($cachedResponse) {
    return json_decode($cachedResponse, true);
}

// 3. 缓存未命中,调用API
$ch = curl_init('https://api.anthropic.com/v1/messages');
curl_setopt_array($ch, [
    CURLOPT_POST => true,
    CURLOPT_POSTFIELDS => json_encode($payload),
    CURLOPT_HTTPHEADER => [
        'x-api-key: ' . ANTHROPIC_API_KEY,
        'anthropic-version: 2023-06-01',
        'content-type: application/json'
    ],
    CURLOPT_RETURNTRANSFER => true
]);
$response = curl_exec($ch);
curl_close($ch);

// 4. 写入缓存并返回
$redis->setex($cacheKey, 3600, $response); // 缓存1小时
return json_decode($response, true);
如何处理缓存过期与一致性?
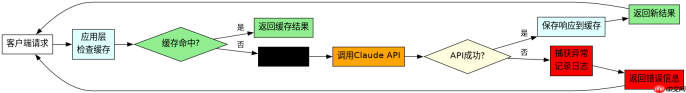
长提示词的缓存策略需要平衡新鲜度与性能。对于静态知识查询或代码生成任务,可以设置较长的TTL(如1小时或24小时)。然而,如果提示词中包含动态上下文或用户特定数据,可能需要更短的TTL或基于内容的版本控制。此外,当Claude模型更新或API行为变更时,旧缓存可能返回过时结果。建议在缓存键中加入版本号或模型ID,例如`claude_v1_resp_hash`,以便在升级时批量清除旧缓存。另一种高级策略是“缓存穿透保护”,即当缓存未命中且API调用失败时,存储一个短暂的空值标记,防止高频重试压垮API服务。

// 带版本控制的缓存键生成
$modelVersion = 'claude-3-opus-20240229';
$versionTag = 'v1';
$rawKey = $modelVersion . '_' . $versionTag . '_' . hash('sha256', json_encode($payload));

// 模拟API调用失败时的熔断/空值缓存
try {
    $response = callAnthropicAPI($payload);
    if ($response['error']) {
        throw new Exception($response['error']['message']);
    }
    $redis->setex($rawKey, 3600, json_encode($response));
} catch (Exception $e) {
    // 错误缓存,短TTL,避免频繁重试
    $redis->setex('err_' . $rawKey, 60, 'API_ERROR');
    error_log("Claude API Error: " . $e->getMessage());
}
当提示词包含敏感信息时,缓存安全怎么做?
在实际开发中,提示词可能包含用户隐私或商业机密。直接将完整JSON存入Redis存在泄露风险。解决方案是在缓存前对敏感字段进行脱敏或加密。例如,可以使用AES-256加密`messages.content`字段后再存入缓存,读取时再解密。或者,更简单的做法是不缓存完整响应,而是仅缓存结构化结果(如提取后的关键数据),而非原始LLM输出。如果必须缓存原始响应,应确保Redis实例部署在私有网络中,并启用TLS传输加密。另外,可以在应用层记录访问日志,监控缓存命中率,以评估缓存策略的有效性并及时调整TTL。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





