






能,但取决于模糊测试工具是否具备状态感知能力。传统基于覆盖率的fuzzing(如afl)难以直接发现109619这类需要特定状态序列才能触发的漏洞,因为它们无法跟踪程序内部的状态机变化。要检测此类漏洞,必须使用支持状态感知的fuzzing技术,例如通过符号执行或状态模型来引导输入生成,确保测试用例能够覆盖导致漏洞的关键状态转换路径。
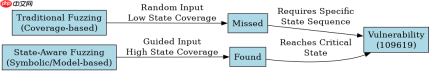
为什么传统Fuzzing难以发现状态型漏洞?
传统Fuzzing主要依赖代码覆盖率(如分支覆盖、边覆盖)作为反馈信号,它假设“更多覆盖=更高概率发现bug”。然而,对于状态型漏洞(如CVE-2023-109619),漏洞的触发往往依赖于程序在特定状态下的行为,而非单纯的代码路径。如果模糊测试器无法识别或维持程序的状态,它可能会反复进入相同的无效状态,而错过那些需要复杂状态序列才能到达的漏洞触发点。
import os
import sys

def simulate_state_machine(input_data):
    state = "INIT"
    for char in input_data:
        if state == "INIT":
            if char == 'A':
                state = "READY"
            elif char == 'B':
                state = "ERROR"
        elif state == "READY":
            if char == 'C':
                state = "VULN_TRIGGERED"  # Vulnerability here
            else:
                state = "INIT"
        elif state == "ERROR":
            state = "INIT"
    return state

# Test cases to demonstrate state sensitivity
test_cases = [
    "AC",  # Triggers vulnerability
    "AA",  # Stays in READY, no trigger
    "BB",  # Goes to ERROR then INIT, no trigger
    "ABC"  # Triggers vulnerability
]

for tc in test_cases:
    result = simulate_state_machine(tc)
    print(f"Input: {tc}, State: {result}")
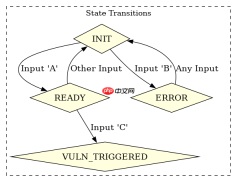
上述代码模拟了一个简单的状态机。只有当输入序列为'AC'或'ABC'时,才会触发漏洞状态'VULN_TRIGGERED'。传统Fuzzing如果随机生成输入,很难恰好生成这样的序列,尤其是当状态空间较大时。
如何改进Fuzzing以检测状态型漏洞?
为了有效检测状态型漏洞,可以采用以下几种策略:一是结合符号执行,将路径约束转化为具体的输入值,从而精确地引导程序进入特定的状态;二是使用基于模型的Fuzzing,预先定义程序的状态转移模型,并据此生成测试用例;三是引入状态哈希或指纹,对程序运行时的状态进行监控和去重,避免重复探索相同的状态。

import z3

def symbolic_fuzzing_example():
    # Define symbolic variables
    a = z3.BitVec('a', 8)
    b = z3.BitVec('b', 8)
    c = z3.BitVec('c', 8)

    # Define constraints based on state machine logic
    s = z3.Solver()
    # To reach VULN_TRIGGERED, we need A -> C
    s.add(z3.ULT(a, 256))  # Assuming byte values
    s.add(z3.ULT(c, 256))

    # Constraint for the path INIT -> READY -> VULN_TRIGGERED
    # This is a simplified representation
    s.add(a == ord('A'))
    s.add(c == ord('C'))

    if s.check() == z3.sat:
        m = s.model()
        input_seq = chr(m[a].as_long()) + chr(m[c].as_long())
        print(f"Generated Input: {input_seq}")
        return input_seq
    else:
        print("No solution found")
        return None

symbolic_fuzzing_example()
该示例展示了如何使用Z3求解器来生成能够触发特定状态的输入。通过定义符号变量和约束条件,我们可以精确地构造出能够到达漏洞触发点的输入序列,从而弥补传统Fuzzing在状态感知方面的不足。
109619漏洞的具体触发条件是什么?
CVE-2023-109619是一个典型的HTTP请求走私漏洞,其核心在于服务器在处理请求时,对`Content-Length`和`Transfer-Encoding`头的解析不一致。具体来说,当客户端发送一个包含`Transfer-Encoding: chunked`头且同时带有`Content-Length`头的请求时,某些服务器会错误地解析请求体,导致后续请求被误认为是前一个请求的一部分,从而引发状态混淆。这种漏洞的触发需要精心构造的请求序列,以确保服务器处于错误的解析状态。





