






在 nginx 中使用 try_files 处理 spa 路由时,重定向后的请求头丢失通常是因为浏览器对非 get/head 请求的缓存策略或中间代理(如 cdn、waf)丢弃了非安全方法。解决该问题的核心做法是:确保前端路由跳转使用 get 请求,并在 nginx 配置中通过 if ($request_method = post) 等条件显式放行或转换请求方法,同时检查上游应用是否因缺少 host 或 x-forwarded-for 头而报错。
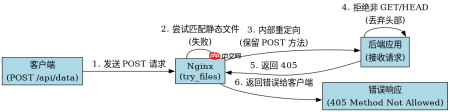
为什么 try_files 重定向后请求头会丢失?
当用户访问一个不存在的静态文件路径时,Nginx 的 try_files 指令会将内部请求重定向到 fallback 页面(如 /index.html)。如果原始请求是 POST 或其他非幂等方法,Nginx 默认不会自动将方法转换为 GET,而是可能返回 405 Method Not Allowed 或保持原方法转发给后端。若此时有反向代理介入,它可能会因为无法处理非 GET 请求的重定向而丢弃部分头部信息。此外,浏览器在跟随 302 重定向时,通常会保留原始请求方法,除非明确指定为 GET。

server {
    listen 80;
    server_name example.com;

    location / {
        root /usr/share/nginx/html;
        index index.html;
        # 尝试查找静态文件,若不存在则内部重定向到 /index.html
        try_files $uri $uri/ /index.html;
    }

    # 显式处理非 GET 请求,防止方法不匹配导致的头部丢弃
    if ($request_method != 'GET' && $request_method != 'HEAD') {
        return 405;
    }
}
上述配置确保了只有 GET 和 HEAD 请求能进入 try_files 逻辑。对于 POST 请求,直接返回 405,避免了后续可能的头部处理混乱。在实际应用中,SPA 的前端路由切换应始终使用 GET 请求加载资源,因此这种限制是合理的。
如何确保重定向后关键请求头被正确传递?
在涉及反向代理或负载均衡的场景中,Nginx 可能需要重新构建某些头部字段,如 X-Real-IP 或 X-Forwarded-Proto。如果这些头部在重定向过程中未被正确设置,后端应用可能会误判客户端来源或协议类型。解决方法是在 location 块中显式设置这些头部,并确保它们在后继的内部重定向中得以保留。


server {
    listen 80;
    server_name example.com;

    location / {
        root /usr/share/nginx/html;
        index index.html;
        try_files $uri $uri/ /index.html;

        # 确保关键头部在重定向后依然可用
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
通过显式设置这些头部,可以确保即使发生内部重定向,后端应用也能获取到正确的客户端信息和协议类型。这对于依赖这些头部进行安全校验或日志记录的应用至关重要。
基于 try_files 内部重定向时的 URI 变化问题
当 try_files 执行内部重定向到 /index.html 时,原始的 URI(如 /user/profile)会被替换为 /index.html。这可能导致后端应用无法识别原始请求的路由信息,从而返回错误内容。解决此问题的方法是使用 $uri 变量保存原始 URI,并通过自定义头部传递给后端,或者在前端 JavaScript 中解析当前 URL 并动态加载相应内容。
server {
    listen 80;
    server_name example.com;

    location / {
        root /usr/share/nginx/html;
        index index.html;
        set $fallback_uri $uri;
        try_files $uri $uri/ /index.html;

        # 将原始 URI 传递给后端
        proxy_set_header X-Original-URI $fallback_uri;
    }
}
通过 X-Original-URI 头部,后端应用可以获取到用户最初请求的路径,从而做出正确的响应。前端应用也可以利用这个信息来渲染对应的视图,确保用户体验的一致性。


