






在 nginx 中配置 ssl 证书与加密套件,核心是在 `server` 块内启用 `ssl` 指令并指定证书文件路径,同时通过 `ssl_protocols` 和 `ssl_ciphers` 控制协议版本与算法。具体做法是设置 `ssl_certificate` 为公钥文件、`ssl_certificate_key` 为私钥文件,并推荐仅启用 tlsv1.2 和 tlsv1.3 以保障安全。若需自定义加密套件,可使用 `ssl_prefer_server_ciphers on;` 强制服务器优先选择高强度算法。
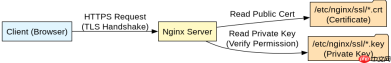
Nginx 如何加载 SSL 证书文件
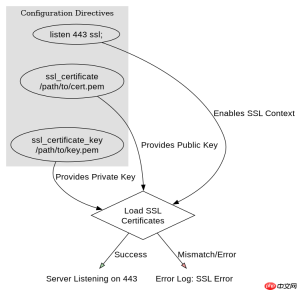
Nginx 通过 `ssl_certificate` 和 `ssl_certificate_key` 两个指令加载证书。这两个指令必须指向磁盘上的实际文件路径,且私钥文件的权限通常需设置为 600 以防止未授权访问。配置完成后,Nginx 会在启动或重载配置时读取这些文件,建立 HTTPS 监听通道。
server {
    listen 443 ssl;
    server_name example.com;

    # 指定证书公钥文件
    ssl_certificate /etc/nginx/ssl/example.com.crt;
    # 指定证书私钥文件
    ssl_certificate_key /etc/nginx/ssl/example.com.key;

    location / {
        root /var/www/html;
        index index.html;
    }
}
上述配置中,`listen 443 ssl;` 明确告知 Nginx 该端口使用 SSL/TLS 协议。`ssl_certificate` 指向包含完整证书链的 `.crt` 文件,而 `ssl_certificate_key` 指向对应的 `.key` 私钥。如果私钥与证书不匹配,Nginx 将在启动时报错并拒绝服务。
如何限制 TLS 协议版本与加密套件
为了提升安全性,应禁用老旧且不安全的 TLS 版本(如 SSLv3、TLSv1.0、TLSv1.1),仅保留 TLSv1.2 和 TLSv1.3。通过 `ssl_protocols` 指令可以精确控制允许的协议版本。对于加密套件,默认情况下 Nginx 会使用 OpenSSL 库提供的默认套件列表,但可以通过 `ssl_ciphers` 显式指定更严格的算法组合,例如只允许 AEAD 算法。


server {
    listen 443 ssl;
    server_name example.com;

    ssl_certificate /etc/nginx/ssl/example.com.crt;
    ssl_certificate_key /etc/nginx/ssl/example.com.key;

    # 仅允许 TLSv1.2 和 TLSv1.3
    ssl_protocols TLSv1.2 TLSv1.3;

    # 使用 Mozilla 推荐的现代加密套件
    ssl_ciphers 'ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384';

    # 优先使用服务器的加密套件顺序
    ssl_prefer_server_ciphers on;

    location / {
        root /var/www/html;
        index index.html;
    }
}
在此配置中,`ssl_protocols` 限制了客户端只能使用 TLSv1.2 或 TLSv1.3 进行握手。`ssl_ciphers` 列出了允许的密码套件,按优先级从高到低排列。`ssl_prefer_server_ciphers on;` 确保即使客户端支持多种套件,服务器也会选择列表中第一个匹配的、最安全的套件。这种配置能有效防止降级攻击和使用弱加密算法的连接。
当私钥文件权限不正确时会发生什么
如果 `ssl_certificate_key` 指向的私钥文件权限过于开放(例如 644 或 777),Nginx 在工作进程以非 root 用户(如 `www-data` 或 `nginx`)运行时,可能无法读取该文件,导致 SSL 初始化失败。此时 Nginx 的错误日志(通常为 `/var/log/nginx/error.log`)会记录类似 "SSL_CTX_use_PrivateKey_file() failed" 或 "Permission denied" 的错误信息,并且 HTTPS 服务将无法启动或立即断开连接。解决方法是将私钥文件权限修改为 600,即仅所有者可读可写:`chmod 600 /etc/nginx/ssl/example.com.key`。


