






proxy_connect_timeout 连接超时怎么排查配置
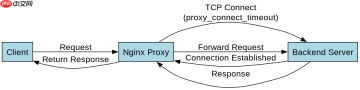
排查 nginx proxy_connect_timeout 配置,核心是确认该参数在 location 块中的生效范围以及后端服务的实际响应时间。nginx 的代理超时设置分为连接、传输和读取三个阶段,其中 proxy_connect_timeout 仅控制与后端建立 tcp 连接的等待时间,默认值为 60 秒。如果后端服务启动缓慢或网络存在延迟,导致连接建立超过设定值,nginx 会返回 502 bad gateway 错误。要解决此问题,需在对应的 upstream 或 server 块中调整该指令的值,并配合日志分析确认瓶颈所在。
如何定位超时发生在哪个阶段
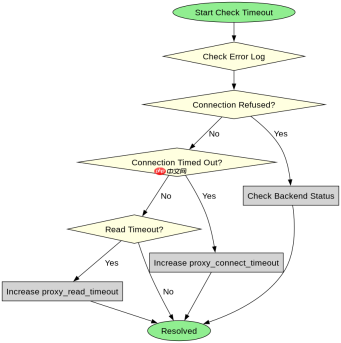
定位超时阶段需要区分 proxy_connect_timeout(连接)、proxy_read_timeout(读取)和 proxy_send_timeout(发送)。连接超时特指 Nginx 尝试与后端服务器建立 TCP 握手的时间。如果后端应用进程已启动但处理逻辑极慢,通常不会触发连接超时,而是触发读取超时。因此,排查的第一步是检查 Nginx 错误日志中是否出现 connect() failed (110: Connection timed out) 或 upstream timed out (111: Connection refused) 等特定信息。若日志显示连接被拒绝,可能是后端未启动;若显示连接超时,则需增加 proxy_connect_timeout 的值或优化后端启动速度。
server {
    listen 80;
    server_name example.com;

    location /api/ {
        proxy_pass http://backend_pool;
        # 设置连接超时为 10 秒
        proxy_connect_timeout 10s;
        # 设置读取超时为 30 秒
        proxy_read_timeout 30s;
        # 设置发送超时为 30 秒
        proxy_send_timeout 30s;

        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}

upstream backend_pool {
    server 192.168.1.100:8080;
    server 192.168.1.101:8080;
}
修改配置后如何验证生效
修改 proxy_connect_timeout 后,必须通过重载配置并模拟慢连接来验证效果。使用 nginx -s reload 命令平滑加载新配置,无需重启 Nginx 进程。验证时,可以通过在后端服务器添加人为延迟或使用工具模拟高负载,观察 Nginx 是否在设定的时间内返回错误。例如,将 proxy_connect_timeout 设置为 5 秒,而后端服务在 6 秒后才接受连接,此时应观察到 504 Gateway Time-out 或 502 错误。同时,检查 Nginx 错误日志确认超时信息是否与新的配置值一致。此外,确保防火墙或安全组规则允许 Nginx 服务器与后端服务器之间的端口通信,排除网络层面的阻断干扰。


# 验证配置语法
nginx -t

# 重载配置
nginx -s reload

# 查看错误日志确认超时信息
tail -f /var/log/nginx/error.log
当后端服务启动缓慢时的具体应对
当后端服务启动缓慢时,proxy_connect_timeout 的设置尤为关键。如果后端应用在冷启动时需要较长时间初始化数据库连接或加载缓存,Nginx 可能在后端完全就绪前就因连接超时而断开。此时,适当增加 proxy_connect_timeout 的值可以容忍短暂的启动延迟。然而,更优的做法是在后端服务健康检查接口就绪后再接收流量,或者使用 Nginx 的 max_fails 和 fail_timeout 参数来动态管理后端节点的健康状态。通过这种方式,Nginx 会在后端节点暂时不可用时将其从池中移除,避免向未就绪的后端发送请求,从而减少连接超时的发生。


