






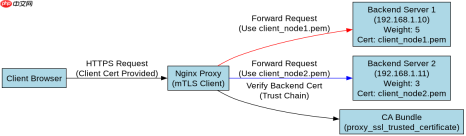
在 nginx 中配置 upstream 加权轮询并启用 ssl 双向认证,核心在于为每个 upstream 服务器节点单独指定 `ssl_certificate` 和 `ssl_certificate_key`。nginx 的 `upstream` 模块本身不直接处理 tls 握手,而是通过 http/1.1 或 http/2 协议将请求转发给后端。当后端要求双向认证(mtls)时,nginx 作为客户端发起连接,必须使用 `proxy_ssl_*` 系列指令来提供证书和私钥。由于不同后端服务器可能信任不同的 ca 或需要不同的客户端证书,因此需要在 `server` 指令中针对每个节点配置特定的证书路径,从而实现基于节点的差异化双向认证。
如何为不同后端节点配置独立的客户端证书?
要为不同的后端服务器配置独立的客户端证书,需要在 `upstream` 块中的每个 `server` 指令后添加 `ssl_certificate` 和 `ssl_certificate_key` 参数。这些参数会覆盖全局设置,确保 Nginx 在与特定后端建立 HTTPS 连接时,使用指定的证书进行身份验证。权重可以通过 `weight` 参数控制,而证书则通过上述两个参数绑定到具体节点。
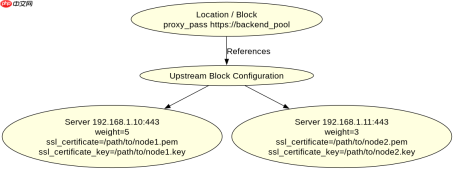
upstream backend_pool {
    server 192.168.1.10:443 weight=5 ssl_certificate=/etc/nginx/certs/client_node1.pem ssl_certificate_key=/etc/nginx/certs/client_node1.key;
    server 192.168.1.11:443 weight=3 ssl_certificate=/etc/nginx/certs/client_node2.pem ssl_certificate_key=/etc/nginx/certs/client_node2.key;
}

server {
    listen 443 ssl;
    server_name example.com;

    location / {
        proxy_pass https://backend_pool;
        # 可选:如果所有节点共享同一个 CA,可在此处指定
        # proxy_ssl_trusted_certificate /etc/nginx/certs/ca-bundle.crt;
    }
}
在上述配置中,当请求被路由到 192.168.1.10 时,Nginx 会使用 client_node1.pem 和对应的私钥进行 mTLS 握手;若路由到 192.168.1.11,则使用 client_node2.pem。这种配置方式允许灵活管理多个后端的安全凭证。
如何处理后端 CA 不一致时的证书验证问题?
当后端服务器由不同的 CA 签发证书,或者 Nginx 需要验证后端服务器的证书真实性时,必须正确配置 proxy_ssl_trusted_certificate。如果后端使用了自签名证书或私有 CA,Nginx 默认会因无法验证后端证书而拒绝连接。此时,需在 location 或 http 块中指定包含受信任 CA 证书的 bundle 文件。此外,若需跳过后端证书验证(仅用于测试或不安全环境),可设置 proxy_ssl_verify off;,但在生产环境中强烈建议保持开启并确保 CA 链完整。


upstream backend_pool {
    server 192.168.1.10:443 weight=5 ssl_certificate=/etc/nginx/certs/client_node1.pem ssl_certificate_key=/etc/nginx/certs/client_node1.key;
    server 192.168.1.11:443 weight=3 ssl_certificate=/etc/nginx/certs/client_node2.pem ssl_certificate_key=/etc/nginx/certs/client_node2.key;
}

server {
    listen 443 ssl;
    server_name example.com;

    location / {
        proxy_pass https://backend_pool;
        # 指定受信任的后端 CA 证书
        proxy_ssl_trusted_certificate /etc/nginx/certs/backend-ca-bundle.crt;
        # 启用后端证书验证
        proxy_ssl_verify on;
        # 设置验证深度,防止证书链过长导致错误
        proxy_ssl_verify_depth 2;
    }
}
此配置确保了 Nginx 在与后端建立连接时,不仅提供自己的客户端证书,还验证后端服务器的证书是否由指定的 CA 签发。若后端证书不在 backend-ca-bundle.crt 中,连接将被拒绝,从而保障通信链路的安全性。
当某个后端节点证书过期时,Nginx 的行为是什么?
如果某个后端节点的 SSL 证书过期,且 proxy_ssl_verify on; 已启用,Nginx 将无法与该节点建立 TLS 连接,导致该节点从可用池中暂时失效。Nginx 会根据负载均衡算法(如加权轮询)将请求转发到其他健康节点。若所有节点均出现证书问题,请求将返回 502 Bad Gateway 错误。为避免单点故障影响整体服务,建议定期监控后端证书有效期,并在证书更新前完成轮换。同时,可通过 proxy_next_upstream 指令配置在连接失败时自动尝试下一个节点,提高系统韧性。


