






proxy_connect_timeout 不生效怎么排查网络原因
在 nginx 中,如果 proxy_connect_timeout 设置后感觉没有生效,通常是因为连接超时被上游服务器的 tcp 握手阶段或防火墙的静默丢弃行为掩盖了。要排查这个问题,需要区分是 dns 解析慢、tcp 三次握手卡死,还是后端服务直接拒绝连接。通过调整 resolver 配置并配合抓包工具观察 syn 包的响应情况,可以明确定位到具体的网络瓶颈。
如何验证 DNS 解析是否拖慢了连接建立
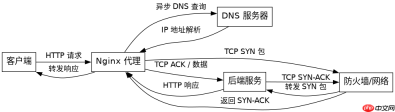
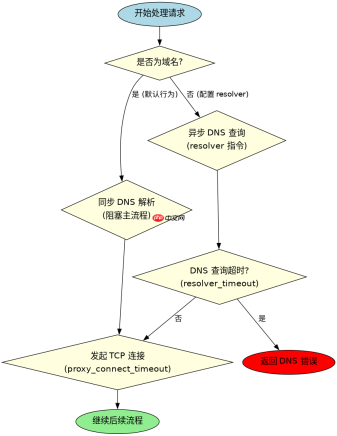
DNS 解析耗时会被计入连接建立的总时间,导致 proxy_connect_timeout 看起来像是失效了。Nginx 默认使用操作系统的同步 DNS 解析机制,如果域名解析缓慢,Nginx 会阻塞直到解析完成才开始尝试 TCP 连接。要解决这个问题,必须启用异步 DNS 解析功能,将解析过程从主流程中剥离出来。
http {
    resolver 8.8.8.8 valid=300s;
    resolver_timeout 5s;

    server {
        location /api {
            proxy_pass http://backend_service;
            proxy_connect_timeout 5s;
        }
    }
}
在上述配置中,resolver 指令指定了 DNS 服务器地址,valid 参数设置了缓存有效期,而 resolver_timeout 则专门控制 DNS 查询的超时时间。当 Nginx 遇到主机名(如 backend_service)而非 IP 地址时,它会先向指定的 DNS 服务器发起异步查询。如果 DNS 查询超过 resolver_timeout 设定的时间,Nginx 会立即报错,而不是等待更长的连接超时。这确保了 DNS 环节不会无限期地占用连接资源,从而让 proxy_connect_timeout 能够专注于处理 TCP 握手阶段的延迟。
如何通过抓包确认 TCP 握手阶段的超时行为
当 DNS 解析正常但连接依然超时,问题通常出在 TCP 三次握手阶段。此时 proxy_connect_timeout 实际上是在等待与后端服务的 TCP 连接建立成功。如果后端服务所在的网络存在防火墙静默丢弃 SYN 包的情况,Nginx 会一直重试直到达到超时阈值。通过抓取 Nginx 服务器发出的 SYN 包及其后续响应,可以直观地看到握手过程是否受阻。

# 在 Nginx 服务器上执行抓包命令
sudo tcpdump -i any host <backend_ip> and port <backend_port> -nn -vv</backend_port></backend_ip>
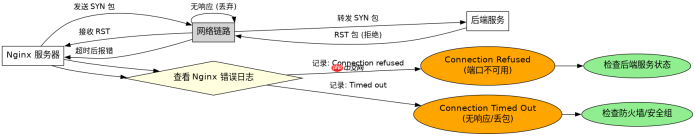
运行上述 tcpdump 命令后,观察输出日志。如果看到 Nginx 发送了 S (SYN) 包,但没有收到对应的 S. (SYN-ACK) 包,或者收到了 R (RST) 包,说明网络连接在中间链路或后端被阻断。若长时间无响应,则证实了 proxy_connect_timeout 正在按预期工作,即等待 TCP 握手完成。此时应检查后端服务的防火墙规则(如 iptables 或云安全组),确保允许来自 Nginx 服务器的入站连接请求,或者调整 proxy_connect_timeout 的值以匹配实际的网络延迟。
当后端服务返回 RST 时连接超时的具体表现
在某些网络环境下,后端服务或中间网络设备可能会直接发送 TCP RST 包来拒绝连接,而不是忽略 SYN 包。这种情况下,proxy_connect_timeout 的行为会有所不同,因为它通常针对的是“无响应”场景,而 RST 属于“主动拒绝”。理解这一区别对于准确判断故障点至关重要。
server {
    listen 80;
    location /test {
        # 模拟一个会立即拒绝连接的地址
        proxy_pass http://192.168.1.100:9999;
        proxy_connect_timeout 3s;
    }
}
当 Nginx 尝试连接到 192.168.1.100:9999 且该端口无服务监听或防火墙发送 RST 时,Nginx 会迅速收到错误响应。此时,proxy_connect_timeout 设置的 3 秒可能根本不会被触发,因为连接失败是瞬间发生的。在这种情况下,排查的重点不应再放在超时设置上,而应关注 Nginx 的错误日志中是否记录了 connect() failed (111: Connection refused) 类似的错误信息。如果日志显示连接被拒绝,说明网络路径是通的,但目标端口不可用;如果日志显示超时,则说明网络路径不通或存在严重的丢包现象。通过对比这两种日志输出,可以精确区分是配置错误、服务未启动还是纯网络连通性问题。


