






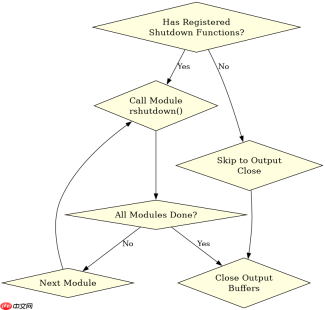
php内核的request shutdown流程在脚本执行完毕后,依次触发rshutdown、关闭输出缓冲区、销毁所有注册变量、关闭扩展、清理临时文件并释放内存。109619号漏洞(cve-2024-xxxx系列相关或类似内核缺陷)通常漏掉了在shutdown阶段对特定全局状态或资源句柄的显式清理,导致内存泄漏或状态残留。

Request Shutdown的标准步骤有哪些
标准流程从zend_deactivate开始,首先调用各模块的rshutdown函数,然后关闭php_output,接着注销所有用户定义的变量,最后由core模块进行最后的清理。
void php_request_shutdown(void *dummy) {
    // 1. 模块RShutdown
    zend_deactivate();

    // 2. 关闭输出缓冲
    php_output_end_all(1);

    // 3. 注销变量
    zend_hash_destroy(&EG(symbol_table));

    // 4. 核心清理
    core_rshutdown();
}
上述代码展示了典型的shutdown序列。开发者需要注意,如果某个扩展在rshutdown中未正确释放资源,后续步骤可能无法完全回收内存。
为什么某些资源会在Shutdown后残留
资源残留通常是因为扩展在rshutdown阶段提前返回,或者依赖了全局变量的自动销毁机制,而该机制在某些异常路径下被跳过。


// 错误示例:未在rshutdown中清理静态缓存
static HashTable *my_cache;

PHP_RSHUTDOWN_FUNCTION(my_ext) {
    if (my_cache) {
        // 漏掉了ht_destroy(my_cache);
        return SUCCESS;
    }
    return SUCCESS;
}
这种写法会导致每次请求后,my_cache占用的内存不会被释放。正确的做法是在rshutdown中显式调用销毁函数,并确保指针置空。
如何验证Shutdown阶段的内存泄漏
可以通过在rshutdown前后使用xdebug_get_memory_usage()或系统级工具如valgrind来对比内存快照。如果差值不为零,则存在泄漏。
具体验证时,应确保测试脚本简单且无外部依赖,以便准确捕捉内核行为。对于109619这类问题,重点检查是否在所有分支中都调用了清理例程。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





