






nul截断漏洞在php 8中已完全失效,不再受此影响。%00截断的历史原理是早期php在处理文件路径时,底层c函数遇到空字节(\x00)会将其视为字符串结束符,从而丢弃后续内容,导致攻击者可以通过注入%00来绕过扩展名检查或路径限制。

为什么PHP 7.4及更早版本存在该风险?
在PHP 7.4及更早版本中,许多文件系统函数如file_exists()、fopen()和include()直接调用底层的C库函数。这些C函数使用NUL字节作为字符串终止符。当用户输入包含%00(URL编码的空字节)时,PHP会将解码后的\x00传递给C函数,导致路径被截断。例如,上传文件名shell.php%00.jpg会被解析为shell.php,从而绕过白名单检查。
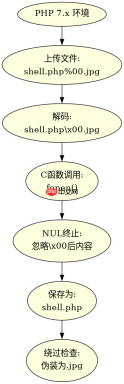
upload_name = "shell.php%00.jpg";
decoded_name = url_decode(upload_name); // "shell.php\x00.jpg"
// PHP 7.x internal C call: fopen(decoded_name, "r")
// C sees "shell.php", ignores ".jpg"
// Result: file is treated as .php
上述代码展示了典型的截断过程。输入shell.php%00.jpg经过URL解码后变为shell.php\x00.jpg。当PHP内部调用fopen时,C语言层面的字符串处理在\x00处停止,因此实际打开的文件是shell.php。这允许攻击者将恶意PHP脚本保存为看似安全的图片格式,但实际执行时仍作为PHP代码运行。
PHP 8如何彻底修复此问题?
PHP 8引入了Zval容器和新的字符串处理机制,所有字符串操作都在PHP层完成,不再直接暴露给底层C函数的NUL终止行为。此外,PHP 8移除了对NUL字节的隐式截断支持,任何包含\x00的路径都会被视为无效或引发错误。这意味着即使输入shell.php%00.jpg,PHP也会将其作为完整字符串处理,或者拒绝执行,从而彻底消除截断漏洞。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
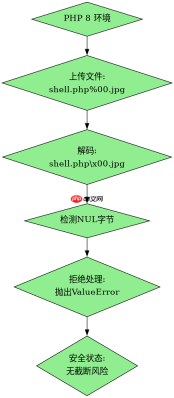
// PHP 8 behavior
upload_name = "shell.php%00.jpg";
decoded_name = url_decode(upload_name); // "shell.php\x00.jpg"
// PHP 8 internal check: if (strpos(decoded_name, "\x00") !== false) {
//     throw new ValueError("Invalid path");
// }
// Result: Execution stops or file is saved with NUL in name (OS dependent)
在PHP 8中,上述代码会触发异常或错误,因为PHP检测到路径中的NUL字节并拒绝进一步处理。这确保了文件路径的完整性,防止了任何形式的截断攻击。开发者无需再担心此类历史漏洞,但仍应遵循最佳实践,如验证文件扩展名和使用安全的文件上传库。
在PHP 8中如何处理包含特殊字符的文件名?
在PHP 8中,如果文件名包含特殊字符如NUL字节,系统会直接拒绝处理或抛出异常。例如,尝试创建包含\x00的文件名将导致ValueError。开发者应确保输入数据经过严格过滤,避免传递未 sanitization 的用户输入到文件系统函数中。对于需要存储特殊字符的场景,建议使用Base64编码或UUID生成唯一文件名,以规避潜在的安全风险。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





