在swoole等常驻内存应用中评估cve-2024-10961风险,核心在于确认php是否以cgi/fastcgi模式运行。官方sapi清单外的判断依据是检查进程监听端口和启动方式:如果应用通过tcp/unix socket接收http请求并处理,即属于fastcgi模式,存在被利用的风险;如果是cli模式(如命令行脚本),则不受影响。
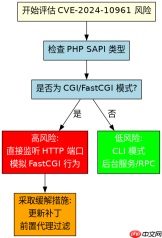
如何判断当前环境是否受CVE-2024-10961影响
要判断你的Swoole应用是否受影响,最直接的方法是查看PHP的SAPI类型。CVE-2024-10961是一个针对PHP CGI模式的远程代码执行漏洞,它允许攻击者通过构造特殊的HTTP头注入环境变量,进而执行系统命令。如果你的Swoole应用是直接作为Web服务器运行(即直接监听80或443端口处理HTTP请求),那么它本质上是在模拟FastCGI行为,因此处于高风险状态。相反,如果你的Swoole应用只是作为后台服务,通过RPC或消息队列与前端交互,或者仅用于CLI任务,则通常不受此漏洞影响。
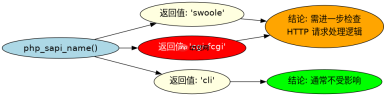
<?php // 检查当前PHP运行的SAPI类型
echo php_sapi_name();
// 如果输出 'swoole' 或 'cli',通常不受CVE-2024-10961直接影响
// 如果输出 'cgi-fcgi' 或 'fpm',则可能受影响
?>
上述代码可以帮你快速确认运行环境。在Swoole中,`php_sapi_name()` 通常返回 `swoole`,这表明它是基于Swoole扩展运行的。然而,关键在于Swoole如何处理HTTP请求。如果Swoole配置了直接响应HTTP请求,它内部会模拟FastCGI协议,这意味着它仍然需要处理HTTP头中的环境变量。因此,即使SAPI名称不是标准的CGI,只要它处理来自外部的HTTP请求,就应当视为潜在的攻击面。
官方SAPI清单外如何识别FastCGI特征
对于不在官方SAPI清单中的自定义运行时或框架,识别FastCGI特征的关键是观察其网络行为和请求处理方式。FastCGI的核心特征是进程间通信通过标准输入/输出或Socket进行,并且会解析特定的环境变量(如`REQUEST_URI`, `QUERY_STRING`, `HTTP_*`)。在Swoole环境中,如果你使用了`HttpServer`并启用了自动加载或某些中间件,这些组件可能会将HTTP头映射为环境变量,从而引入风险。

Swoole 6.1.1 是一个专为 PHP 设计的高性能事件驱动并发网络引擎。作为稳定版,它修复了编译时对 zlib 依赖的缺失及 curl 模块的内存安全风险。该版本支持协程、多线程与多进程架构,内置 TCP/HTTP/WebSocket 服务器,能够显著提升 PHP 在微服务、实时通信等场景下的执行效率与并发能力。
<?php use Swoole\Http\Server;

$server = new Server('0.0.0.0', 9501);

$server->set([
    'enable_static_handler' => true,
    'document_root' => '/var/www/html',
]);

$server->on('Request', function ($request, $response) {
    // 检查是否有可疑的环境变量注入
    $headers = $request->header;
    foreach ($headers as $key => $value) {
        if (strpos($key, 'HTTP_') === 0 || in_array(strtolower($key), ['request_uri', 'query_string'])) {
            // 这里应该对输入进行严格过滤
            echo "Processing header: $key";
        }
    }
    $response->end("Hello Swoole");
});

$server->start();
?>
在实际开发中,可以通过监控网络流量和日志来辅助判断。如果应用直接暴露HTTP接口,且没有经过Nginx等反向代理进行预处理,那么它直接面对的是原始HTTP请求。此时,任何将HTTP头直接传递给后端逻辑的行为都可能成为攻击向量。建议在所有处理用户输入的环节添加严格的白名单校验,避免直接将HTTP头内容用于系统调用或文件路径拼接。
基于Swoole HTTP请求头处理的具体问题
在Swoole应用中,一个具体的风险点在于HTTP请求头的自动映射。某些框架或中间件会自动将HTTP头转换为环境变量,以便在PHP代码中通过`$_SERVER`访问。这种行为在CVE-2024-10961的背景下是危险的,因为攻击者可以利用这一点注入恶意环境变量。例如,如果攻击者发送一个包含特殊字符的`User-Agent`头,而应用未做过滤就直接将其写入环境变量,就可能触发漏洞。
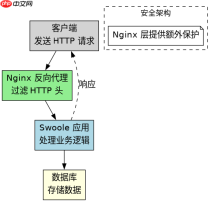
为了缓解这一风险,建议在Swoole配置中禁用不必要的自动映射功能,并在代码层面显式控制哪些HTTP头可以被读取和处理。同时,定期更新Swoole和PHP版本,确保已应用最新的安全补丁。对于必须处理HTTP请求的场景,考虑使用Nginx作为前置代理,由Nginx负责解析和过滤HTTP头,再将干净的数据传递给Swoole应用,这样可以有效隔离风险。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!