






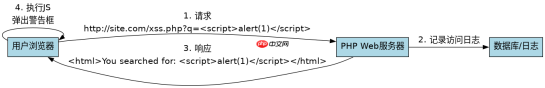
反射型xss复现的核心是构造包含恶意脚本的url参数,利用服务端未过滤直接回显的特性触发执行。在php中,直接使用`$_get`或`$_post`获取用户输入并未经转义输出到html页面是最典型的中招写法。只要确保服务器配置了相应的路由且未开启全局过滤,即可通过浏览器访问特定链接完成攻击验证。
如何构造有效的反射型XSS Payload
要成功触发反射型XSS,需要向目标服务器发送一个包含JavaScript代码的请求,并确保该代码能作为响应的一部分被浏览器解析。通常的做法是在URL查询字符串中注入`<script>alert(1)</script>`或类似的执行语句。例如,如果目标是一个搜索接口,可以将关键词参数设置为恶意脚本,当服务器将该参数原样返回时,浏览器就会执行这段脚本。关键在于确认输入点是否被正确渲染为HTML内容,而非纯文本。

<?php // 模拟一个简单的反射型XSS漏洞场景
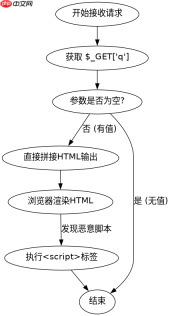
$input = $_GET['q'] ?? '';
// 直接将用户输入输出到HTML中,未做任何转义处理
echo '<html>';
echo 'You searched for: ' . $input;
echo '
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





