






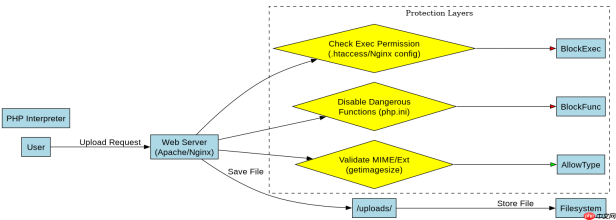
在无法升级php版本的情况下,临时防护php2shell(通常指利用php特性进行webshell上传或执行)的核心措施是严格限制文件上传路径的可执行权限、禁用危险函数并配置安全头。具体做法包括:将上传目录设置为不可执行(通过`.htaccess`或nginx配置),禁用`eval`、`exec`、`system`等高危函数,启用`open_basedir`限制文件访问范围,并设置严格的mime类型校验。这些措施能有效阻断大多数基于文件上传的即时攻击,但需注意它们不能替代代码审计和定期更新。
如何配置Web服务器禁止上传目录执行PHP脚本
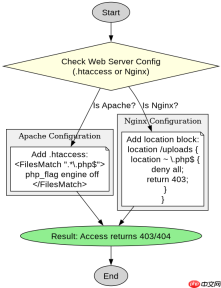
通过修改Web服务器配置文件,可以确保上传目录中的任何PHP文件都无法被解释执行,这是最直接的防御手段。对于Apache服务器,可以在上传目录下创建`.htaccess`文件,添加`php_flag engine off`指令;对于Nginx服务器,则需要在配置文件中针对上传目录添加`location`块,使用`fastcgi_pass`拒绝处理或直接返回403错误。这种配置能防止攻击者上传恶意PHP脚本后直接访问执行。
<!-- Apache .htaccess -->
<filesmatch><ifmodule mod_php5.c>
        php_flag engine off
    </ifmodule></filesmatch>
# Nginx configuration
location /uploads {
    location ~ \.php$ {
        deny all;
        return 403;
    }
}
预期结果:尝试访问`http://example.com/uploads/malicious.php`时,服务器应返回403 Forbidden或404 Not Found,而不是执行脚本内容。
如何通过PHP.ini禁用危险函数并限制文件访问
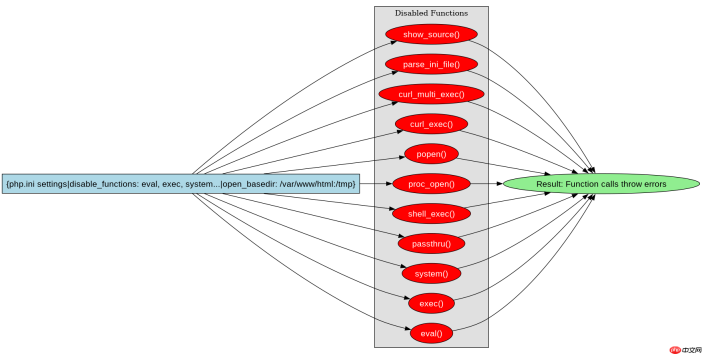
在`php.ini`中禁用危险函数如`eval`、`exec`、`system`、`passthru`、`shell_exec`、`proc_open`、`popen`、`curl_exec`、`curl_multi_exec`、`parse_ini_file`、`show_source`,可以有效防止Webshell执行系统命令。同时,启用`open_basedir`限制PHP脚本只能访问指定目录下的文件,防止跨目录读取敏感文件。此外,设置`disable_functions`列表,并重启Web服务器使配置生效。这些设置能显著降低攻击者利用已上传Webshell进行进一步渗透的能力。

; php.ini configuration
[functions]
disable_functions = eval,exec,system,passthru,shell_exec,proc_open,popen,curl_exec,curl_multi_exec,parse_ini_file,show_source

[paths]
open_basedir = /var/www/html:/tmp
预期结果:调用`exec('ls')`或`system('whoami')`等函数时,PHP将抛出警告或致命错误,且脚本无法访问`/var/www/html`和`/tmp`之外的文件。
当上传目录包含非PHP文件时如何验证其安全性
即使禁用了PHP执行,攻击者仍可能上传其他可执行文件或包含漏洞的文件。因此,需要验证上传文件的实际类型和内容。可以通过检查文件扩展名、MIME类型以及文件头(Magic Numbers)来确保上传的是预期的图片或非可执行文件。例如,对于图片上传,可以使用`getimagesize()`函数验证文件是否为有效图片,并检查其MIME类型是否为`image/jpeg`、`image/png`等。此外,重命名上传文件为随机名称,避免使用原始文件名,也能增加攻击难度。这些措施能防止攻击者利用非PHP文件进行攻击,如通过SVG或HTA文件执行恶意代码。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





