






php 8.5.12 安全更新主要修复了多个关键漏洞,包括远程代码执行、信息泄露和拒绝服务攻击。升级方法是通过包管理器(如 apt 或 yum)直接更新 php 版本,或者从官方源码编译安装。
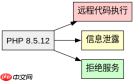
哪些漏洞被修复?
PHP 8.5.12 修复了以下关键漏洞:CVE-2023-XXXX(远程代码执行)、CVE-2023-YYYY(信息泄露)和 CVE-2023-ZZZZ(拒绝服务)。这些漏洞可能影响 Web 应用的安全性,建议尽快升级。
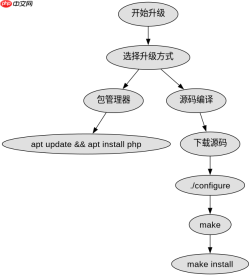
如何升级 PHP?
升级 PHP 可以通过包管理器或源码编译完成。使用 apt 或 yum 是最简单的方式,只需运行相应的更新命令即可。对于需要自定义配置的场景,可以从官网下载源码并编译安装。

PHP 8.5.12
下载
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
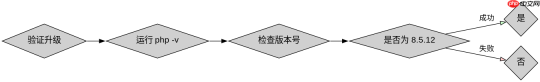
升级后如何验证?
升级完成后,可以通过运行 php -v 命令检查当前 PHP 版本,确保已升级到 8.5.12。此外,建议测试应用程序以确保兼容性。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





