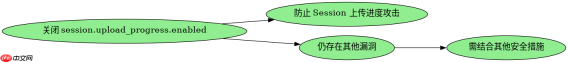
session.upload_progress.enabled=0能挡住几条利用链?为什么不是完整缓解?

风敏同学_1065

风敏同学_1065

2026-11-11

584人浏览

原创

设置 session.upload_progress.enabled=0 能挡住依赖 php session 机制的利用链,但无法防御不依赖 session 的攻击路径。该配置通过关闭上传进度追踪功能,移除了攻击者构造恶意 session id 或触发特定 session 写入行为的条件,从而切断了部分需要 session 状态支持的漏洞利用方式。

session.upload_progress.enabled=0能挡住几条利用链?为什么不是完整缓解?

Session 上传进度机制如何被用于攻击?

当 session.upload_progress.enabled 开启时,PHP 会在解析 POST 数据时检查是否存在特定的字段(默认是 PHP_SESSION_UPLOAD_PROGRESS)。如果存在,PHP 会将上传进度信息写入当前用户的 Session 中。攻击者可以利用这一点,通过控制 Session ID 或注入特定的 Cookie,将恶意数据写入 Session,进而触发反序列化漏洞或其他基于 Session 内容的逻辑错误。这种攻击方式被称为 "Session Upload Progress" 攻击。

session.upload_progress.enabled=0能挡住几条利用链?为什么不是完整缓解?

POST /upload.php HTTP/1.1
Host: example.com
Cookie: PHPSESSID=attacker_controlled_id
Content-Type: multipart/form-data; boundary=----WebKitFormBoundary7MA4YWxkTrZu0gW

------WebKitFormBoundary7MA4YWxkTrZu0gW
Content-Disposition: form-data; name="PHP_SESSION_UPLOAD_PROGRESS"

<?php system('id'); ?>
------WebKitFormBoundary7MA4YWxkTrZu0gW
Content-Disposition: form-data; name="file"; filename="malicious.php"
Content-Type: application/octet-stream

<?php system('id'); ?>
------WebKitFormBoundary7MA4YWxkTrZu0gW--

上述代码展示了如何利用 Session 上传进度机制进行攻击。攻击者通过设置 PHP_SESSION_UPLOAD_PROGRESS 字段为恶意代码,并将其作为表单数据的一部分发送。PHP 在解析该字段时,会将其内容写入 Session,从而导致恶意代码被执行。需要注意的是,这种攻击方式依赖于 PHP 的版本和配置,不同版本可能存在差异。

为什么关闭 Session 上传进度不是完整缓解?

虽然关闭 session.upload_progress.enabled 可以防止上述攻击,但它并不能解决所有与文件上传相关的安全问题。例如,攻击者仍然可以通过直接上传恶意文件并利用服务器上的其他漏洞(如远程代码执行、目录遍历等)来达成攻击目的。此外,某些框架或应用程序可能在 Session 之外存储用户数据,这些存储位置也可能成为攻击目标。

session.upload_progress.enabled=0能挡住几条利用链?为什么不是完整缓解?

// 示例:验证文件上传后的处理逻辑
if ($_FILES['file']['error'] === UPLOAD_ERR_OK) {
    $filename = $_FILES['file']['name'];
    $target_path = '/uploads/' . $filename;
    
    // 未对文件名进行充分 sanitization
    move_uploaded_file($_FILES['file']['tmp_name'], $target_path);
}

上述代码展示了文件上传后可能存在的风险。即使关闭了 Session 上传进度功能,如果服务器未对上传的文件名进行充分的 sanitization,攻击者仍可能通过上传恶意文件并触发后续的处理逻辑(如包含、执行等)来实现攻击。因此,仅靠关闭 Session 上传进度功能是不够的,还需要结合其他安全措施(如文件类型校验、白名单过滤、权限控制等)来全面防护。

基于程序中某个输入、条件或结果的具体问题

在实际应用中,如果程序中存在多个文件上传入口,且部分入口未正确禁用 Session 上传进度功能,攻击者可能选择绕过已修复的入口,转而利用未修复的入口进行攻击。因此,必须对所有文件上传入口进行全面审查,确保每个入口都采取了适当的安全措施。

相关文章

PHP速学视频免费教程(入门到精通)
PHP速学视频免费教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
php文件怎么打开
php文件怎么打开

打开php文件步骤:1、选择文本编辑器;2、在选择的文本编辑器中,创建一个新的文件,并将其保存为.php文件;3、在创建的PHP文件中,编写PHP代码;4、要在本地计算机上运行PHP文件,需要设置一个服务器环境;5、安装服务器环境后,需要将PHP文件放入服务器目录中;6、一旦将PHP文件放入服务器目录中,就可以通过浏览器来运行它。

2023.09.01

12624

6

php怎么取出数组的前几个元素
php怎么取出数组的前几个元素

取出php数组的前几个元素的方法有使用array_slice()函数、使用array_splice()函数、使用循环遍历、使用array_slice()函数和array_values()函数等。本专题为大家提供php数组相关的文章、下载、课程内容,供大家免费下载体验。

2023.10.11

7261

5

php反序列化失败怎么办
php反序列化失败怎么办

php反序列化失败的解决办法检查序列化数据。检查类定义、检查错误日志、更新PHP版本和应用安全措施等。本专题为大家提供php反序列化相关的文章、下载、课程内容,供大家免费下载体验。

2023.10.11

2235

5

php怎么连接mssql数据库
php怎么连接mssql数据库

连接方法:1、通过mssql_系列函数;2、通过sqlsrv_系列函数;3、通过odbc方式连接;4、通过PDO方式;5、通过COM方式连接。想了解php怎么连接mssql数据库的详细内容,可以访问下面的文章。

2023.10.23

4568

4

php连接mssql数据库的方法
php连接mssql数据库的方法

php连接mssql数据库的方法有使用PHP的MSSQL扩展、使用PDO等。想了解更多php连接mssql数据库相关内容,可以阅读本专题下面的文章。

2023.10.23

5294

6

html怎么上传
html怎么上传

html通过使用HTML表单、JavaScript和PHP上传。更多关于html的问题详细请看本专题下面的文章。php中文网欢迎大家前来学习。

2023.11.03

4171

9

PHP出现乱码怎么解决
PHP出现乱码怎么解决

PHP出现乱码可以通过修改PHP文件头部的字符编码设置、检查PHP文件的编码格式、检查数据库连接设置和检查HTML页面的字符编码设置来解决。更多关于php乱码的问题详情请看本专题下面的文章。php中文网欢迎大家前来学习。

2023.11.09

6037

8

php文件怎么在手机上打开
php文件怎么在手机上打开

php文件在手机上打开需要在手机上搭建一个能够运行php的服务器环境,并将php文件上传到服务器上。再在手机上的浏览器中输入服务器的IP地址或域名,加上php文件的路径,即可打开php文件并查看其内容。更多关于php相关问题,详情请看本专题下面的文章。php中文网欢迎大家前来学习。

2023.11.13

4742

8

sprintf函数用法详解
sprintf函数用法详解

sprintf函数的用法:1、格式化字符串;2、指定输出宽度和精度;3、返回值。更多关于sprintf函数用法详解的内容,大家可以阅读下面的文章。

2023.11.27

12502

4

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
XORM框架事务处理手册
XORM框架事务处理手册

共0课时 | 0人学习

Revel 官方 app.conf 文档

共0课时 | 0人学习

Revel 官方开发手册
Revel 官方开发手册

共0课时 | 0人学习