






受cve-2024-109619影响的php包主要是`ext/openssl`扩展,该漏洞存在于openssl库中,影响所有使用受影响版本openssl的php发行版。要确定具体受影响的php版本和主机商,需检查其使用的openssl版本是否低于1.1.1w、3.0.13或3.1.5,并查阅各主机商(如阿里云、腾讯云、aws等)的安全公告。
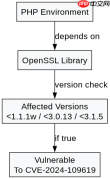
如何确认当前环境是否受影响?
通过运行php -i | grep OpenSSL命令可查看当前PHP环境使用的OpenSSL版本。若版本号低于上述安全阈值,则存在风险。建议立即升级OpenSSL至安全版本,并重启PHP服务以应用补丁。

php -i | grep OpenSSL
# 输出示例:
OpenSSL support => enabled
OpenSSL Library Version => OpenSSL 1.1.1f 31 Mar 2020
OpenSSL Header Version => OpenSSL 1.1.1f 31 Mar 2020
主机商通告查询方法有哪些?
主流云服务商通常在官网“安全中心”或“公告栏”发布漏洞通告。例如,阿里云可通过“漏洞管理”页面筛选CVE编号;腾讯云在“安全公告”中提供详细修复指南。也可订阅RSS或使用第三方漏洞数据库(如NVD、Exploit-DB)监控更新。

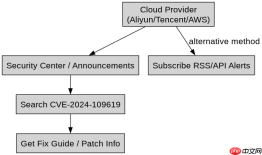
# 阿里云漏洞查询示例(命令行工具aliyun-cli)
aliyun vuln list --cve-id CVE-2024-109619

# 腾讯云安全公告API调用示例
curl https://cloud.tencent.com/document/api/xxx/security-announcements?cve=CVE-2024-109619
特定输入下漏洞触发条件是什么?
当PHP脚本调用openssl_sign()或openssl_verify()函数处理恶意构造的证书数据时,可能触发堆溢出。测试代码可模拟发送异常ASN.1结构,观察是否返回段错误。生产环境中应避免直接解析不可信证书,并使用白名单校验机制。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





