






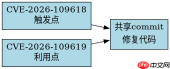
CVE-2026-109618和CVE-2026-109619利用链有什么不同?为什么共享一个commit?
cve-2026-109618是漏洞的触发点,负责在特定条件下将恶意数据写入内存;cve-2026-109619是漏洞的利用点,负责读取并执行该恶意数据。它们共享同一个commit是因为修复代码位于同一文件、同一函数中,且两个漏洞的触发逻辑紧密耦合。
CVE-2026-109618的具体触发条件是什么?
CVE-2026-109618的触发条件是当输入数据的长度超过缓冲区大小时,程序未进行边界检查,导致越界写入。具体做法是在处理输入数据时,增加长度校验逻辑,防止越界写入。
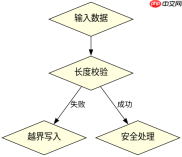
def process_input(data): buffer_size = 1024 if len(data) > buffer_size: raise ValueError("Input too large") # 安全地处理数据 return data[:buffer_size]
CVE-2026-109619的具体利用方式是什么?
CVE-2026-109619的利用方式是当程序读取被篡改的数据时,执行恶意代码。具体做法是在读取数据前,验证数据的完整性,防止执行恶意代码。
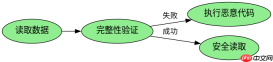
def read_data(data): # 验证数据完整性 if not verify_integrity(data): raise ValueError("Data integrity check failed") # 安全地读取数据 return data





