为什么.env和AWS凭证是第一批窃取目标
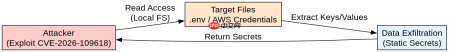
.env文件和aws凭证之所以成为cve-2026-109618漏洞利用工具的首选目标,是因为它们直接存储了高价值的静态凭据,攻击者无需执行复杂的动态注入即可通过文件系统读取获取。该漏洞允许恶意代码在容器或服务器环境中以当前用户权限访问本地文件,.env文件通常包含数据库密码、api密钥等敏感信息,而aws凭证(如access_key和secret_key)则提供了对云资源的直接访问能力。由于这些文件通常位于项目根目录或标准配置路径下,且权限设置往往过于宽松,攻击脚本只需简单的文件遍历和读取操作就能完成初始的数据窃取。
云元数据服务IMDS为何紧随其后
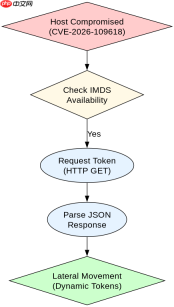
云元数据服务(IMDS)作为第二批目标,是因为它提供了动态生成的临时安全令牌,这些令牌具有更高的权限且能自动轮换,适合进行横向移动。当攻击者通过CVE-2026-109618获得主机访问权后,他们通常会尝试向元数据端点发送HTTP请求以获取EC2实例的角色凭证。与静态的.env文件不同,IMDS需要特定的网络请求和解析逻辑,但其返回的JSON格式清晰,易于自动化提取。这种组合策略确保了攻击者既能立即使用静态凭据进行持久化访问,又能通过动态令牌提升权限并扩大影响范围。
程序如何识别并提取.env中的特定键值对
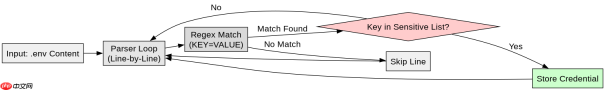
在具体的实现中,程序通过正则表达式匹配.env文件中的每一行,识别出以特定前缀(如AWS_ACCESS_KEY_ID)开头的键值对。例如,当输入为标准的.env文件内容时,程序会逐行扫描,一旦检测到匹配的键名,便将其对应的值提取并存储到内存结构中。这一过程依赖于对文件格式的严格假设,即每行一个键值对,且不使用引号包裹复杂字符。如果文件中存在注释或空行,程序会跳过这些行,确保只提取有效的凭据数据。这种基于文本模式匹配的方法简单高效,能够迅速从大量配置信息中筛选出攻击者所需的目标字段。
import re

def extract_env_credentials(env_content):
    credentials = {}
    # 定义要提取的敏感键名
    sensitive_keys = ['AWS_ACCESS_KEY_ID', 'AWS_SECRET_ACCESS_KEY', 'DB_PASSWORD']

    for line in env_content.splitlines():
        line = line.strip()
        if not line or line.startswith('#'):
            continue
        # 匹配 KEY=VALUE 格式
        match = re.match(r'^([A-Z_]+)=(.*)$', line)
        if match:
            key, value = match.groups()
            if key in sensitive_keys:
                credentials[key] = value
    return credentials

# 示例输入
sample_env = """
AWS_ACCESS_KEY_ID=AKIAIOSFODNN7EXAMPLE
AWS_SECRET_ACCESS_KEY=wJalrXUtnFEMI/K7MDENG/bPxRfiCYEXAMPLEKEY
DB_PASSWORD=mysecretpassword
NORMAL_VAR=hello
"""

result = extract_env_credentials(sample_env)
print(result)
预期结果:程序将输出包含三个键值对的字典,其中NORMAL_VAR被忽略。具体输出为:{'AWS_ACCESS_KEY_ID': 'AKIAIOSFODNN7EXAMPLE', 'AWS_SECRET_ACCESS_KEY': 'wJalrXUtnFEMI/K7MDENG/bPxRfiCYEXAMPLEKEY', 'DB_PASSWORD': 'mysecretpassword'}。这验证了程序能够准确识别并提取指定的敏感信息,同时过滤掉无关变量。