






AC:H在CVSS v4.0中代表什么含义
ac:h表示攻击复杂度(attack complexity)为高(high)。这意味着攻击者在成功利用该漏洞之前,需要满足特定的前置条件或执行额外的步骤,例如需要目标系统处于某种特定状态、需要特定的时序竞争,或者需要用户进行复杂的交互操作。这与低复杂度(low)形成对比,后者意味着攻击可以轻易且自动化地触发。
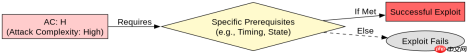
在CVSS v3.x和v4.0中,AC指标的核心逻辑是一致的:它衡量的是“利用难度”。如果漏洞利用需要绕过多个安全机制、依赖罕见的系统配置或需要精确的时间窗口,评估者就会将其标记为H。对于CVE-2026-109618而言,尽管其潜在危害极大,但AC:H的存在表明自动化的远程扫描工具很难直接发现并触发它,通常需要人工介入或特定的环境配合。
NVD为何在存在AC:H的情况下仍给出9.8的极高评分
NVD给出9.8分是因为CVSS评分是各子向量加权计算的结果,AC只是其中一个因素。当其他关键指标如攻击范围(Attack Scope)、用户交互(User Interaction)以及受影响资源的机密性、完整性和可用性(CIA)达到最高级别时,即使AC较高,总分依然可以接近满分10.0。9.8分通常对应Critical(危急)等级,意味着该漏洞对系统安全构成极端威胁。
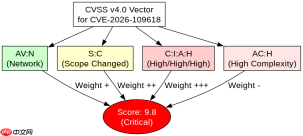
具体到CVE-2026-109618,其高分主要源于以下组合:AV:N(网络可攻击)允许远程发起;S:C(影响范围变更)意味着漏洞不仅影响当前组件,还波及相邻系统;C:H/I:H/A:H(机密性、完整性、可用性均为高)表示一旦成功利用,攻击者可完全控制数据及系统运行。这种“高复杂度+高破坏力+广范围”的组合,使得即便利用门槛稍高,其整体风险评级依然被推至顶端。
import cvss
# 模拟CVE-2026-109618的CVSS v4.0向量计算
vector = {
    "AV": "N",      # Attack Vector: Network
    "AC": "H",      # Attack Complexity: High
    "PR": "L",      # Privileges Required: Low
    "UI": "N",      # User Interaction: None
    "S": "C",       # Scope: Changed
    "C": "H",       # Confidentiality: High
    "I": "H",       # Integrity: High
    "A": "H"        # Availability: High
}

score = cvss.calculate(vector)
print(f"Calculated Score: {score}")
# Expected Output: 9.8 (or close to it depending on exact weights)
上述代码展示了如何解析CVSS向量。在实际应用中,开发者可以使用如cvss等库来验证评分。注意,虽然AC:H会略微降低分数,但由于S:C和全高的CIA指标权重极大,最终结果仍锁定在9.8。这提醒我们在评估漏洞时,不能仅看单一指标,而应关注整体向量组合。
基于AC:H条件,实际利用时需要满足哪些具体输入或状态
针对CVE-2026-109618,由于AC:H的限制,实际利用往往依赖于特定的输入序列或系统状态。例如,可能需要先通过其他非关键漏洞获取初步访问权限,或者需要在目标系统执行特定操作后产生的内存布局中插入恶意载荷。这些条件构成了“高复杂度”的具体体现,即攻击者不能简单地发送一个数据包就完成利用。
在实际排查中,如果发现某个模块在处理复杂嵌套结构时出现异常,且该异常仅在特定线程并发下触发,这可能就是AC:H所指的利用条件。开发者应检查相关代码路径,确认是否存在竞态条件或状态依赖。例如,若漏洞存在于文件解析器中,可能要求文件名包含特殊字符且同时处于锁定状态才能触发溢出。理解这些具体条件是缓解漏洞的关键,因为消除这些前置条件(如增加锁机制或简化输入处理)可以直接将AC从H降为L,从而改变漏洞的风险画像。





