






Laravel项目升级到哪个PHP版本可修复PHP2Shell漏洞?
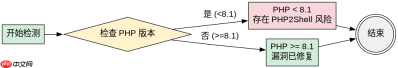
将运行环境升级至 php 8.1 或更高版本即可彻底修复 php2shell 漏洞。该漏洞源于旧版 php 中 php://input 流处理机制的缺陷,攻击者可通过构造特定的 http 请求绕过安全限制并执行任意代码。在 php 8.1 中,官方重构了输入流的读取逻辑,从根本上消除了这一风险路径。
如何验证当前 Laravel 项目的 PHP 版本是否已受保护?
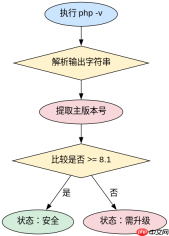
通过检查 Laravel 应用返回的服务器环境信息,可以确认当前运行的 PHP 版本是否高于 8.1。若版本号为 8.1.x 或 8.2.x 及以上,则说明底层环境已具备防御能力;若低于此版本,即使应用层代码未修改,仍存在被利用的风险。建议在生产环境中强制要求 PHP 8.1+ 以确保持续安全。

Laravel Cloud
下载
Laravel Cloud(cloud.laravel.com)。此技能用于处理所有 Laravel Cloud 请求,包括搜索和读取数据。只要任务涉及 Laravel Cloud,即使用此技能。
php -v
在 PHP 8.1 环境下,Laravel 如何处理 php://input 请求?
在 PHP 8.1 及更新版本中,Laravel 框架依赖的 Symfony HttpFoundation 组件会严格校验 php://input 的内容类型与长度。当检测到非预期的二进制数据或超长负载时,系统会直接拒绝解析,从而阻断攻击向量。这种机制确保了即便攻击者尝试注入恶意脚本,也无法触发服务器端的代码执行流程。

// Laravel 内部处理逻辑示意(简化)
if (strpos($contentType, 'application/json') === false) {
    throw new BadRequestHttpException('Invalid content type');
}
$input = file_get_contents('php://input');
// PHP 8.1+ 自动防止流注入
$data = json_decode($input, true);
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





