






容器提示 permission denied 退出,通常是因为进程以非 root 用户身份运行但无权访问挂载目录、配置文件或系统资源。解决的核心做法是检查并修正宿主机与容器内文件权限的一致性,或者在 dockerfile 中显式切换用户。若涉及特权操作,需使用 --privileged 标志或调整 selinux 上下文。
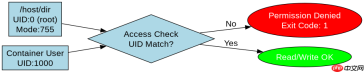
如何修复挂载卷的权限冲突
当 -v 或 --mount 指定的宿主机目录权限为 root(如 755),而容器内应用以普通用户(如 UID 1000)运行时,容器进程会因无法写入该目录而报错退出。解决方法是在宿主机上修改目录所有者,使其与容器内用户 ID 匹配,或在启动时指定正确的用户参数。
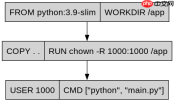
FROM python:3.9-slim
WORKDIR /app
COPY . .
RUN chown -R 1000:1000 /app
USER 1000
CMD ["python", "main.py"]
上述 Dockerfile 演示了标准流程:先通过 chown 将工作目录所有权赋予 UID 1000,随后用 USER 指令切换执行上下文。这样容器启动后,进程拥有对 /app 的读写权限,避免因权限不足导致的 Permission denied 错误。宿主机上的对应目录也应确保 UID 1000 具有相应权限。
如何处理 SELinux 导致的拒绝访问
在启用 SELinux 的系统(如 CentOS/RHEL)上,即使文件权限正确,容器也可能因安全策略被拒绝访问。此时需使用 :z 或 :Z 后缀标记挂载卷,让 Docker 自动调整 SELinux 上下文标签,从而允许容器进程读取或写入数据。

通过 Docker 或 docker compose 部署独立的 LYGO 协议栈社区节点。构建 lygo-node镜像,启动健康检查 API 于端口 8787,可选 Phase 4...

docker run -d \
  --name web-app \
  -v /host/data:/container/data:z \
  my-image
在 docker run 命令中,挂载路径后添加 :z 选项表示共享内容标签,:Z 表示私有内容标签。Docker 守护进程会自动调用 chcon 修改宿主机文件的 SELinux 属性,使其与容器内的安全域兼容。这解决了因安全上下文不匹配引发的隐性权限拒绝问题,无需手动干预文件系统权限。
容器内特定二进制文件执行失败的原因
即使目录权限正确,容器内仍可能因二进制文件缺少可执行位(+x)或依赖库缺失而报 Permission denied。这通常发生在从宿主机复制编译后的程序到容器时,未正确设置执行权限或动态链接器路径不一致。


