






在 docker swarm 中提升性能,核心做法是修改节点内核参数并配置 systemd 以持久化这些设置。具体而言,需要调整 net.core.somaxconn、net.ipv4.tcp_max_syn_backlog 以及 fs.file-max 等关键参数,并通过 sysctl 命令或 /etc/sysctl.conf 文件生效。这样做可以显著减少高并发连接下的丢包和延迟,确保 swarm 服务能够稳定处理大量请求。

如何优化网络栈参数以提升连接处理能力
针对网络拥塞和连接建立慢的问题,主要优化 net.core.somaxconn 和 net.ipv4.tcp_max_syn_backlog。默认值通常较小(如 128),在高负载下容易导致连接被拒绝。将其调整为 65535 或更高,可以允许更多的半连接和全连接排队,从而提升吞吐量。
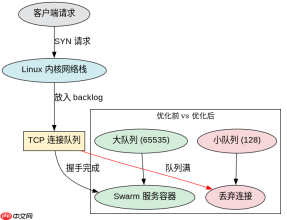
以下是一个完整的脚本示例,展示了如何应用这些网络优化参数。该脚本直接通过 sysctl -w 写入当前运行内核,并建议配合配置文件使用以确保重启后生效。
#!/bin/bash
# 优化网络栈参数
sysctl -w net.core.somaxconn=65535
sysctl -w net.ipv4.tcp_max_syn_backlog=65535
sysctl -w net.core.netdev_max_backlog=5000

# 验证结果
echo "Current somaxconn: $(sysctl -n net.core.somaxconn)"
echo "Current tcp_max_syn_backlog: $(sysctl -n net.ipv4.tcp_max_syn_backlog)"
预期结果:执行后,sysctl -n 查询应返回设定的大数值,表明内核已接受新的队列长度限制,减少了因队列满导致的 SYN 丢包。
如何调整文件系统限制以支持大规模容器实例
当 Swarm 集群部署大量服务副本时,文件描述符耗尽是常见瓶颈。优化 fs.file-max 和 fs.inotify.max_user_watches 是关键。前者限制系统级最大文件句柄数,后者影响容器内文件监控服务的稳定性。将 fs.file-max 设置为 1000000 以上,可避免 Too many open files 错误。

通过 Docker 或 docker compose 部署独立的 LYGO 协议栈社区节点。构建 lygo-node镜像,启动健康检查 API 于端口 8787,可选 Phase 4...
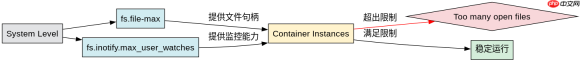
以下是针对文件系统限制的完整配置脚本。它同时更新了系统级限制和用户级限制(通过 ulimit 概念,但在内核层主要通过 sysctl 控制全局上限)。
#!/bin/bash
# 优化文件系统限制
sysctl -w fs.file-max=1000000
sysctl -w fs.inotify.max_user_watches=524288
sysctl -w fs.inotify.max_user_instances=512

# 验证结果
echo "Max file handles: $(sysctl -n fs.file-max)"
echo "Inotify watches: $(sysctl -n fs.inotify.max_user_watches)"
预期结果:执行后,系统能支持更多并发打开的文件和 inode,确保 Swarm 节点在运行数百个容器时不会因资源耗尽而崩溃。
Swarm 节点在启用 IPVS 模式后的路由表行为表现
当 Swarm 使用 IPVS 负载均衡模式(而非默认的 iptables)时,内核参数 net.ipv4.vs.* 开始发挥作用。IPVS 模式利用内核模块进行数据包转发,性能更高但依赖正确的内核配置。此时,net.ipv4.vs.conntrack 参数决定是否与 Netfilter 连接跟踪联动,开启后可提供更精确的状态检查,但会增加 CPU 开销;关闭则提升纯转发速度。此外,net.ipv4.vs.sync_threshold 控制主备节点间同步的阈值,影响高可用切换的实时性。



