






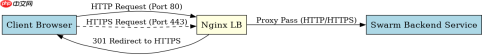
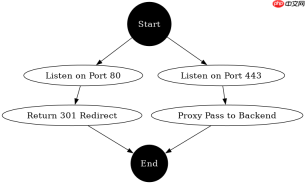
在 docker swarm 中实现 https 强制跳转,核心做法是在集群前端部署一个支持反向代理的负载均衡器(如 nginx),通过配置 http 到 https 的重定向规则来拦截明文请求。具体操作是监听 80 端口并返回 301 重定向状态码指向 443 端口,同时监听 443 端口将流量转发给后端的 swarm 服务。这样做能确保所有客户端连接都经过加密,且浏览器会自动跳转到安全地址。
Nginx 如何配置 HTTP 到 HTTPS 的重定向
Nginx 通过两个 server 块分别处理 80 和 443 端口的流量,利用 return 301 指令实现强制跳转。在 80 端口的 server 块中,直接返回 301 状态码并将 URL 替换为 https 协议;在 443 端口的 server 块中,配置 SSL 证书路径并将请求 proxy_pass 到后端 Swarm 服务的内部网络地址。这种配置确保了非加密请求被立即拒绝并重定向,而加密请求则正常透传。
server {
    listen 80;
    server_name example.com;
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate /etc/nginx/ssl/cert.pem;
    ssl_certificate_key /etc/nginx/ssl/key.pem;

    location / {
        proxy_pass http://swarm_backend_service;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
上述配置中,proxy_pass 指向的是 Swarm 集群中某个服务的 DNS 名称,Nginx 作为独立的服务运行在 Swarm 节点上,通过 overlay 网络与后端服务通信。当用户访问 http://example.com 时,Nginx 立即返回 301 响应,浏览器收到后自动发起 https://example.com 的请求,此时 Nginx 的 443 端口接收请求并转发给后端。
Docker Swarm 中如何部署 Nginx 负载均衡器
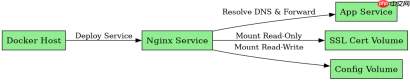
在 Docker Swarm 中部署 Nginx 负载均衡器,需要将其定义为 Swarm 服务,并挂载 SSL 证书文件及配置文件。通过 docker service create 命令创建服务,映射 80 和 443 端口到宿主机,同时使用卷挂载本地证书目录和配置目录。这样 Nginx 容器就能读取证书并应用重定向逻辑,同时通过 Swarm 的内部 DNS 解析后端服务的地址。

docker service create \
  --name nginx_lb \
  --publish published=80,target=80 \
  --publish published=443,target=443 \
  --mount type=bind,source=/etc/nginx/ssl,target=/etc/nginx/ssl \
  --mount type=bind,source=/etc/nginx/conf.d,target=/etc/nginx/conf.d \
  nginx:latest
该命令创建了名为 nginx_lb 的服务,通过 --publish 参数暴露 80 和 443 端口,使得外部流量可以到达 Nginx 容器。卷挂载确保证书和配置文件在容器重启或更新时依然可用。后端服务的地址需要在 Nginx 配置中指定为 Swarm 服务的名称,例如 http://my_app_service,Swarm 会自动将该名称解析为后端服务的虚拟 IP 和负载均衡策略。
如果后端服务未启用 SSL 会发生什么
如果后端 Swarm 服务未启用 SSL,Nginx 的 443 端口仍会终止 TLS 连接,但通过 proxy_pass 将解密后的 HTTP 流量转发给后端。这意味着从 Nginx 到后端服务的通信是明文的,存在中间人攻击风险。为确保端到端加密,后端服务也应配置 SSL 或使用 Swarm 内部的加密 overlay 网络。若后端服务仅监听 HTTP,Nginx 需明确指定 http:// 协议进行转发,否则默认行为可能导致连接失败。


