






解决 nginx 代理循环问题的核心做法是修改 `proxy_pass` 的目标地址,使其指向后端服务而非自身。当请求被转发到上游服务器后,如果上游服务器返回的响应中包含重定向(如 301/302)或内部跳转,且该跳转地址仍为当前 nginx 实例的地址,nginx 就会再次拦截并处理该请求,从而形成死循环。通过配置 `internal` 指令限制特定 location 仅接受内部访问,或者在 `proxy_pass` 中指定具体的后端 ip 和端口,可以切断这种自我引用的路径。
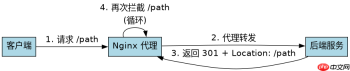
如何识别 proxy_pass 导致的循环
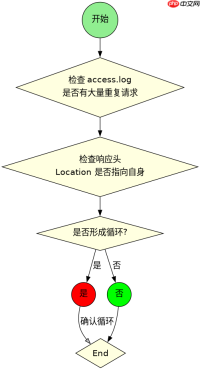
识别循环的关键在于观察 Nginx 的错误日志以及客户端收到的 HTTP 状态码。当发生代理循环时,Nginx 通常会记录 upstream sent too big header while reading response header from upstream 或类似的连接重置错误,而客户端最终会收到 502 Bad Gateway 或 504 Gateway Time-out。这是因为循环导致请求头不断累积或连接超时。要复现这一问题,可以使用一个简单的 Nginx 配置,将根目录的请求代理到自身,然后使用 curl -v 发起请求,观察响应中的 Location 头部是否指向了相同的域名。
server {
    listen 80;
    server_name example.com;

    # 错误的配置:代理到自身,若后端返回重定向则可能循环
    location / {
        proxy_pass http://example.com:8080;
    }
}
在上述配置中,如果后端应用 :8080 接收到请求后,返回一个 301 Moved Permanently 响应,且 Location 头部设置为 http://example.com/new-path,Nginx 会再次拦截这个新路径的请求,并再次将其代理给 :8080。如果后端逻辑没有正确处理这种重定向,或者重定向地址始终包含 Nginx 的域名,循环就会持续发生。通过检查 access.log 中同一 IP 在短时间内产生大量相同请求的记录,也可以辅助判断是否存在循环。
如何通过 internal 指令阻断循环
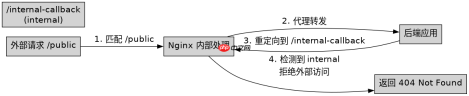
使用 internal 指令是阻断代理循环最有效的方法之一。该指令可以将特定的 location 标记为仅允许内部请求访问,外部直接访问将被拒绝并返回 404 Not Found。这样,即使后端应用尝试重定向到 Nginx 的某个特定路径,只要该路径被标记为 internal,外部浏览器就无法触发它,从而避免循环。通常,我们会将用于接收后端回调或内部通信的路径设为 internal,而将公开访问的路径保持开放。

server {
    listen 80;
    server_name example.com;

    # 公开访问的路径
    location /public {
        proxy_pass http://backend:8080;
    }

    # 内部使用的路径,防止外部直接访问导致循环
    location /internal-callback {
        internal;
        proxy_pass http://backend:8080;
    }
}
在这个配置中,/internal-callback 路径被标记为 internal。如果后端应用在处理 /public 请求时,试图重定向到 /internal-callback,Nginx 会直接返回 404,而不是再次代理请求。这有效地切断了从外部到内部的循环路径。需要注意的是,internal 指令只影响 Nginx 的请求处理流程,不会影响后端应用的逻辑。因此,后端应用应当根据实际需求,避免向外部用户发送指向 internal 路径的重定向。
基于 proxy_pass 目标地址的具体问题
当 proxy_pass 的目标地址配置不当,例如使用了与 server_name 相同的域名而非 IP 地址时,极易引发代理循环。这是因为 Nginx 在处理重定向时,会解析域名并重新发起请求,如果解析结果仍然指向 Nginx 自身,循环便会产生。要避免这种情况,应确保 proxy_pass 指向的是后端服务的实际 IP 和端口,或者使用不同的域名指向后端服务,并在后端应用中正确配置 Host 头。


