






nginx 的 ip_hash 算法通过固定将特定 ip 的请求路由到同一台后端服务器来维持会话,因此它本身不支持在单台后端宕机时自动将活跃会话迁移到其他节点。要实现故障时的会话迁移,必须放弃 ip_hash,改用支持会话共享的方案(如 redis session)或依赖 nginx 的 upstream 健康检查机制配合无状态应用。
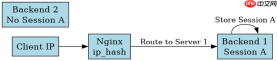
ip_hash 在后端宕机时的实际行为是什么
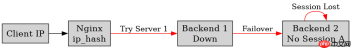
当使用 ip_hash 且某台后端服务器宕机时,Nginx 会将该 IP 的新请求转移到下一台可用的服务器,但这只是新连接的负载均衡结果,原有的会话数据不会随之迁移。如果后端应用是无状态的,这没有问题;但如果是有状态的,用户会丢失登录信息。
upstream backend {
    ip_hash;
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
}
上述配置中,若 192.168.1.10 宕机,来自同一 IP 的新请求会被发送到 192.168.1.11,但 192.168.1.11 上没有该用户的会话数据,导致会话失效。
如何实现真正的会话迁移
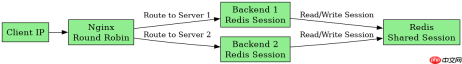
实现会话迁移的核心是解耦会话存储与后端服务器。推荐使用 Redis 作为集中式会话存储,所有后端节点共享同一个 Redis 实例。这样无论请求被路由到哪台服务器,都能从 Redis 获取相同的会话数据。

upstream backend {
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
}
在此配置中,后端应用需集成 Redis Session 管理器。当 192.168.1.10 宕机时,Nginx 将请求转发给 192.168.1.11,后者从 Redis 读取会话数据,用户保持登录状态。
基于 Redis Session 的具体配置示例
以 Java Spring Boot 应用为例,需在 pom.xml 中添加 spring-session-data-redis 依赖,并在 application.yml 中配置 Redis 连接信息。应用启动后,会话数据自动同步至 Redis,Nginx 无需特殊配置即可实现无缝迁移。


