






proxy_pass 遇到域名解析变化会怎么处理
nginx 的 proxy_pass 默认在启动时或配置重载时解析一次域名,并将结果缓存到 worker 进程内存中。这意味着如果上游服务的 ip 地址发生变化(例如 dns ttl 过期、服务扩容缩容),nginx 不会自动感知,而是继续向旧的 ip 发送请求,导致连接失败或超时。
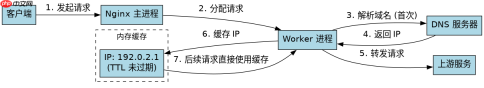
如何通过配置实现自动刷新 DNS 缓存
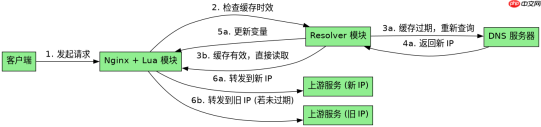
要实现自动刷新,必须使用 Nginx Plus 提供的 resolver 指令配合动态变量,或者在开源版中使用第三方模块如 njs 或 lua-nginx-module。对于开源 Nginx,最标准的做法是引入 ngx_http_lua_module,利用 Lua 脚本在每次请求时重新解析域名。
server {
    listen 80;

    # 指定 DNS 服务器和缓存时间
    resolver 8.8.8.8 valid=30s;
    resolver_timeout 5s;

    location /api/ {
        # 使用变量触发动态解析
        set $upstream_host 'api.example.com';
        proxy_pass http://$upstream_host;
    }
}
上述配置中,resolver 指令告诉 Nginx 使用哪个 DNS 服务器进行查询,valid=30s 表示缓存有效期为 30 秒。当 $upstream_host 被定义为变量时,Nginx 会在每次请求到达时检查该变量的值,并尝试解析其对应的 IP。如果 DNS 记录已更新且超过缓存时间,Nginx 将获取新的 IP 并建立连接。
基于特定输入条件验证解析行为
为了验证上述配置是否生效,我们可以构造一个具体的测试场景:假设上游服务 api.example.com 的 A 记录从 192.0.2.1 变更为 192.0.2.2,观察 Nginx 的行为变化。

在开源 Nginx 中,如果不使用 Lua 或其他动态模块,仅靠原生 proxy_pass 无法实现自动刷新。此时,开发者需要依赖操作系统的 DNS 缓存机制或外部工具定期重启 Nginx。然而,这种方案会导致短暂的服务中断,不适合高可用场景。
如果使用 Nginx Plus,则可以直接使用 zone 指令共享 DNS 缓存,无需编写额外代码。其内部机制会自动处理 DNS 记录的更新,确保所有 worker 进程都能获取最新的 IP 地址。
在实际应用中,建议优先评估业务对延迟的敏感度。如果允许少量请求失败,可以设置较短的 valid 时间;如果对可用性要求极高,则应考虑使用 Nginx Plus 或 Kubernetes Ingress 等更高级的解决方案。


