






在 nginx 中配置跨域请求头转发,核心做法是在 `location` 块中使用 `add_header` 指令添加 `access-control-allow-origin`、`access-control-allow-methods` 和 `access-control-allow-headers`。对于简单的 get/post 请求,直接添加静态头即可;对于涉及自定义头或复杂方法的预检请求(options),需要单独处理 options 请求并返回 204 状态码,确保浏览器能正确完成预检流程。
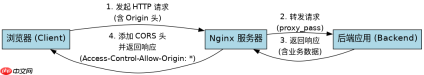
如何处理带自定义头的预检请求
当客户端发送的请求包含非简单方法(如 PUT、DELETE)或非简单头(如 `X-Custom-Header`)时,浏览器会先发送一个 OPTIONS 预检请求。Nginx 必须显式拦截该请求并返回正确的 CORS 响应头,否则后续的实际请求会被浏览器拦截。通过匹配 `request_method = 'OPTIONS'` 并在其内部添加相应的允许头,可以确保预检通过。
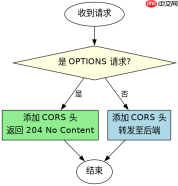
server {
    listen 80;
    server_name example.com;

    location /api/ {
        # 处理预检请求
        if ($request_method = 'OPTIONS') {
            add_header 'Access-Control-Allow-Origin' '*';
            add_header 'Access-Control-Allow-Methods' 'GET, POST, PUT, DELETE, OPTIONS';
            add_header 'Access-Control-Allow-Headers' 'DNT,X-Mx-ReqToken,Keep-Alive,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,X-Custom-Header';
            add_header 'Access-Control-Max-Age' 1728000;
            add_header 'Content-Type' 'text/plain; charset=utf-8';
            add_header 'Content-Length' 0;
            return 204;
        }

        # 处理实际请求
        add_header 'Access-Control-Allow-Origin' '*';
        add_header 'Access-Control-Allow-Methods' 'GET, POST, PUT, DELETE, OPTIONS';
        add_header 'Access-Control-Allow-Headers' 'DNT,X-Mx-ReqToken,Keep-Alive,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,X-Custom-Header';

        proxy_pass http://backend_server;
    }
}
如何动态获取源站地址实现灵活跨域
如果前端域名不固定,硬编码 `*` 可能存在安全风险。可以通过读取请求头中的 `Origin` 字段,并将其回显到 `Access-Control-Allow-Origin` 响应头中,从而实现只允许特定来源的跨域访问。这需要结合 `map` 模块或 `if` 判断来提取 Origin 并设置响应头,确保安全性与灵活性兼顾。


map $http_origin $cors_origin {
    default "";
    ~^https?://(localhost|example\.com)(:[0-9]+)?$ $http_origin;
}

server {
    listen 80;
    server_name api.example.com;

    location /api/ {
        if ($request_method = 'OPTIONS') {
            add_header 'Access-Control-Allow-Origin' '$cors_origin';
            add_header 'Access-Control-Allow-Methods' 'GET, POST, PUT, DELETE, OPTIONS';
            add_header 'Access-Control-Allow-Headers' 'Content-Type';
            add_header 'Access-Control-Max-Age' 1728000;
            add_header 'Content-Length' 0;
            return 204;
        }

        add_header 'Access-Control-Allow-Origin' '$cors_origin';
        add_header 'Access-Control-Allow-Methods' 'GET, POST, PUT, DELETE, OPTIONS';
        add_header 'Access-Control-Allow-Headers' 'Content-Type';

        proxy_pass http://backend_server;
    }
}
为什么某些情况下 Access-Control-Allow-Origin 不生效
即使配置了 `add_header`,在某些场景下跨域头仍可能不生效。常见原因包括:使用了 `try_files` 导致 Nginx 直接返回静态文件而未经过 `location` 块的 header 处理;或者在后端代理中已经设置了 CORS 头,而 Nginx 的 `add_header` 默认不会覆盖后端已有的同名头(除非使用 `always` 参数)。此外,若错误地混合使用了 `proxy_hide_header` 和 `add_header`,也可能导致头信息丢失。


