






nginx 的 server_name 指令仅匹配 http 请求头中的 host 字段,而 host 字段不包含端口号,因此 nginx 无法通过 server_name 直接区分带端口的域名。要处理带端口的域名匹配,必须为不同端口配置独立的 listen 指令,并在各自的 server 块中设置对应的 server_name。

如何根据 Host 头中的域名进行路由
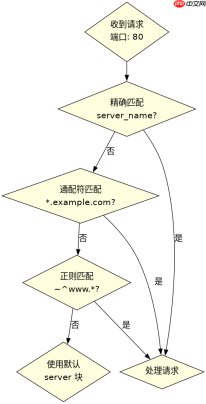
当请求到达 Nginx 时,Nginx 首先解析 TCP 连接的本地 IP 和端口,然后提取请求头中的 Host 值。由于 Host 头只包含域名(例如 example.com),Nginx 会将该值与当前 listen 端口下所有 server 块的 server_name 进行精确匹配、通配符匹配或正则表达式匹配。如果找到匹配项,则进入该 server 块处理逻辑;如果没有匹配项,则进入该端口的默认 server 块。
server {
    listen 80;
    server_name example.com www.example.com;

    location / {
        root /var/www/html;
        index index.html;
    }
}
上述配置中,当用户访问 http://example.com 时,Nginx 监听 80 端口,提取 Host 为 example.com,匹配到第一个 server 块,并返回 /var/www/html 下的内容。如果访问的是 http://other.com,且没有其他 server 块匹配,则会进入该端口的默认 server 块(通常是第一个定义的 server 块)。
如何处理同一域名在不同端口下的不同行为
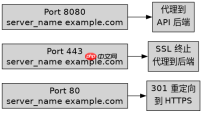
如果需要让同一个域名在 80 端口和 443 端口(HTTPS)下表现不同,或者在 8080 端口下表现不同,需要为每个端口定义独立的 server 块。虽然 server_name 相同,但由于 listen 端口不同,Nginx 会将它们视为不同的虚拟主机。这种分离允许你在不同端口上提供不同的服务,例如在 80 端口重定向到 HTTPS,或在 8080 端口提供 API 服务。

server {
    listen 80;
    server_name example.com;
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl;
    server_name example.com;

    ssl_certificate /etc/ssl/certs/example.com.crt;
    ssl_certificate_key /etc/ssl/private/example.com.key;

    location / {
        proxy_pass http://backend;
    }
}

server {
    listen 8080;
    server_name example.com;

    location /api {
        proxy_pass http://api_backend;
    }
}
在这个例子中,example.com 在三个不同的端口上有不同的处理方式。访问 http://example.com 会被重定向到 HTTPS;访问 https://example.com 会被代理到后端服务;访问 http://example.com:8080/api 会被代理到 API 后端。这展示了如何通过端口分离来实现基于域名的复杂路由策略。
当 Host 头缺失或无效时 Nginx 的行为是什么
如果客户端发送的请求中没有 Host 头,或者 Host 头为空,Nginx 会根据其版本和配置决定如何处理。在大多数情况下,Nginx 会将请求路由到该端口的默认 server 块。默认 server 块是 Listen 指令所在端口下第一个定义的 server 块,或者是指定了 default_server 参数的 server 块。这种行为确保了即使请求格式不规范,Nginx 也能有一个明确的响应目标,而不是直接拒绝连接。


