






在 nginx 中配置 ip 和域名同时访问,核心做法是在同一个 server 块中使用 listen 指令指定端口,并在 server_name 中同时列出目标域名和服务器 ip 地址。这样当请求的 host 头匹配域名或 ip 时,nginx 都会进入该虚拟主机处理。如果希望区分不同用途,也可以为 ip 单独写一个 server 块并设置默认路由。
如何在一个 server 块中同时绑定域名和 IP
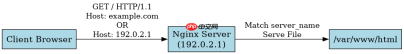
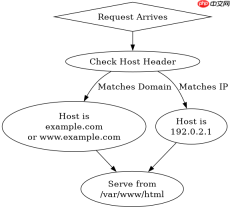
直接回答:只需在 server_name 字段中用空格分隔域名和 IP 即可。例如 server_name example.com www.example.com 192.0.2.1;。Nginx 会检查请求头的 Host 字段,如果它等于列表中的任何一个值,就会匹配这个 server 块。这种方式最简单,适合所有访问都指向同一套静态资源或后端应用的情况。
server {
    listen 80;
    server_name example.com www.example.com 192.0.2.1;

    root /var/www/html;
    index index.html;

    location / {
        try_files $uri $uri/ =404;
    }
}
上述配置中,listen 80 表示监听所有网卡的 80 端口。server_name 包含了两个域名和一个 IPv4 地址。当用户通过浏览器访问 http://example.com、http://www.example.com 或直接输入 http://192.0.2.1 时,Nginx 都会将请求路由到 /var/www/html 目录下的文件。确保服务器防火墙允许 80 端口的入站流量,且 DNS 记录已将域名解析到该 IP。
如何通过默认 server 隔离 IP 访问
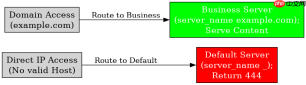
直接回答:创建一个 server 块,其 server_name 设为下划线 _ 或留空,并配合 listen ... default_server 指令。然后将业务域名的 server 块放在后面。这样,任何不匹配具体域名的请求(包括直接通过 IP 访问)都会被默认 server 拦截,从而避免 IP 直接暴露业务内容。

# 默认 server,拦截未匹配的请求(如直接 IP 访问)
server {
    listen 80 default_server;
    server_name _;

    return 444; # 或者返回 403 Forbidden
}

# 业务 server,只响应特定域名
server {
    listen 80;
    server_name example.com www.example.com;

    root /var/www/html;
    index index.html;

    location / {
        try_files $uri $uri/ =404;
    }
}
在这个配置中,第一个 server 块设置了 default_server 标志。当客户端直接通过 IP 访问时,由于没有提供有效的 Host 头或 Host 头与后续 server_name 不匹配,Nginx 会将请求交给这个默认块处理。这里使用了 return 444,这是 Nginx 特有的状态码,表示直接关闭连接而不发送响应头,常用于屏蔽非法访问。第二个 server 块仅处理带有 example.com 或 www.example.com 的请求。这种结构提高了安全性,防止 IP 被直接遍历访问内部资源。
当 server_name 包含 IP 时,HTTP Host 头冲突如何处理
直接回答:当 server_name 中显式包含 IP 地址时,如果客户端发送的 Host 头就是该 IP 地址,Nginx 会优先匹配包含该 IP 的 server 块。如果存在多个 server 块都匹配(例如一个默认块和一个含 IP 的业务块),Nginx 会根据配置的加载顺序和 default_server 标志决定最终归属。通常,显式声明了 IP 的 server 块优先级高于默认的 _ 块,除非后者被标记为 default_server 且前者未标记。
在实际测试中,如果按照前文第二个示例的配置,即有一个 default_server 和一个含域名的 server 块,但未在含域名块中显式添加 IP,那么直接 IP 访问会命中默认块。如果在含域名块中也添加了 IP,如 server_name example.com 192.0.2.1;,则直接 IP 访问会命中这个块。关键在于 default_server 的优先级低于显式匹配的 server_name。因此,若希望 IP 访问被统一拦截,应确保只有默认块处理 IP,或者在所有业务块中都不包含 IP,仅依赖默认块捕获 IP 请求。





