






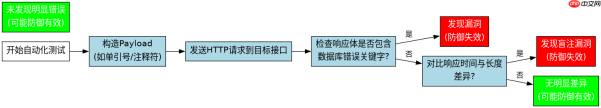
在自动化渗透测试中,验证sql注入防御有效性的核心做法是构造包含典型payload的http请求并检查响应中的错误特征或行为差异。具体而言,需要向目标接口发送带有单引号、注释符或逻辑运算符的输入,观察后端是否返回数据库报错信息(如mysql的syntax error)或页面状态发生异常变化。如果应用正确配置了参数化查询或严格的输入过滤,这些恶意输入应当被拦截或转义,从而返回正常的业务响应而非底层错误堆栈。
如何检测基于错误的SQL注入防御失效
当应用程序未对输入进行充分 sanitization 时,直接拼接SQL语句会导致数据库解析器抛出语法错误。通过监测响应体中是否包含特定的数据库错误关键字,可以确认防御机制是否存在漏洞。
import requests

def test_error_based_sqli(url, payload):
    # 构造包含单引号的Payload以触发SQL语法错误
    params = {'id': payload}
    try:
        response = requests.get(url, params=params, timeout=5)
        # 检查响应中是否包含常见的数据库错误关键词
        error_keywords = ['syntax', 'error', 'mysql', 'sqlstate', 'unclosed']
        is_vulnerable = any(kw in response.text.lower() for kw in error_keywords)
        return {
            'url': url,
            'payload': payload,
            'status_code': response.status_code,
            'is_vulnerable': is_vulnerable,
            'response_snippet': response.text[:200]
        }
    except requests.RequestException as e:
        return {'error': str(e)}

# 示例调用
result = test_error_based_sqli('http://example.com/api/user', "1' OR '1'='1")
print(result)
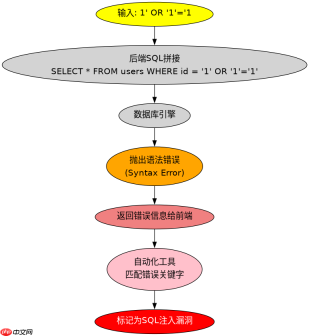
上述代码模拟了一个简单的错误型SQL注入检测流程。当传入 1' OR '1'='1 时,如果后端使用字符串拼接方式构建SQL查询,数据库通常会返回类似 You have an error in your SQL syntax 的错误信息。若响应文本中包含这些关键词,则判定为存在漏洞。反之,若应用使用了预编译语句(Prepared Statements),该输入将被视为普通字符串处理,不会引发语法错误,从而证明防御有效。
如何验证基于盲注的防御有效性
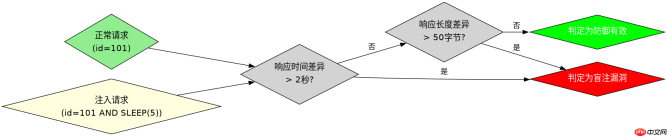
盲注(Blind SQL Injection)不直接显示数据库错误信息,而是通过页面的布尔值变化或时间延迟来推断数据。验证其防御有效性需对比正常输入与注入Payload在响应长度或耗时上的差异。

import requests
import time

def test_blind_sqli(url, normal_payload, injection_payload):
    # 获取基准响应时间和长度
    start_normal = time.time()
    resp_normal = requests.get(url, params={'id': normal_payload}, timeout=10)
    time_normal = time.time() - start_normal
    len_normal = len(resp_normal.content)

    # 获取注入Payload的响应时间和长度
    start_inject = time.time()
    resp_inject = requests.get(url, params={'id': injection_payload}, timeout=10)
    time_inject = time.time() - start_inject
    len_inject = len(resp_inject.content)

    # 判断是否存在显著差异
    time_diff = abs(time_inject - time_normal)
    len_diff = abs(len_inject - len_normal)

    # 设定阈值,例如时间差异超过2秒或长度差异超过50字节
    is_vulnerable = (time_diff > 2.0) or (len_diff > 50)

    return {
        'normal_time': time_normal,
        'inject_time': time_inject,
        'normal_len': len_normal,
        'inject_len': len_inject,
        'is_vulnerable': is_vulnerable
    }

# 示例:比较正常ID和带AND SLEEP的ID
res = test_blind_sqli('http://example.com/api/product', '101', "101 AND SLEEP(5)")
print(res)
此脚本通过对比正常请求与包含 SLEEP(5) 的注入请求在响应时间和内容长度上的差异来判断防御有效性。如果应用正确实施了输入过滤或WAF规则,SLEEP(5) 可能被拦截或忽略,导致响应时间与正常请求相近。若响应时间显著增加且内容无变化,则表明后端可能执行了该SQL函数,防御失效。这种方法适用于无法直接看到错误信息的场景,是自动化测试中验证盲注漏洞的关键手段。
当输入包含特殊字符如单引号时程序的具体行为是什么
当输入包含单引号 ' 时,程序的内部处理逻辑决定了最终的安全状态。在基于错误的检测场景中,如果后端直接将用户输入拼接到SQL语句中,单引号会破坏SQL语法的闭合结构,导致数据库抛出异常。而在盲注检测场景中,单引号可能用于截断原有查询条件,从而改变逻辑判断的结果。因此,单引号的存在是触发各类SQL注入攻击的基础条件,其引发的具体行为取决于后端代码的实现方式及是否启用了参数化查询。


