在flask 3中安全处理用户输入并防止sql注入,核心做法是放弃字符串拼接,改用参数化查询(parameterized queries)或orm的自动转义机制。具体而言,如果使用原生sql,必须使用数据库驱动提供的占位符(如`?`或`%(name)s`)并将用户数据作为元组或字典传入;如果使用flask-sqlalchemy等orm框架,则直接调用模型方法即可,因为orm会自动处理转义。这样做的结果是数据库驱动程序会将用户输入视为纯数据而非可执行代码,从而彻底阻断注入攻击。需要注意的是,即使使用了参数化查询,如果涉及动态排序(order by)或动态列名,由于这些无法通过参数化绑定,仍需对标识符进行白名单校验。

原生SQL查询中的参数化用法
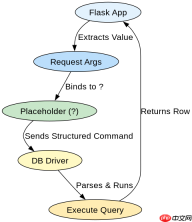
在使用Flask结合原生SQL时,必须确保所有用户输入都通过参数传递,而不是拼接到SQL字符串中。以SQLite为例,使用问号`?`作为占位符,并将输入值放在一个元组中传递给`execute`方法。这种写法能确保数据库引擎将输入内容严格当作字面量处理,即便输入中包含单引号或SQL关键字,也不会改变SQL语句的结构。例如,当用户输入包含恶意字符时,参数化查询会将其转义为普通文本,从而避免语法破坏。
import sqlite3
from flask import Flask, request, g

app = Flask(__name__)

def get_db():
    if 'db' not in g:
        g.db = sqlite3.connect('example.db')
    return g.db

@app.route('/user')
def get_user():
    username = request.args.get('username', '')
    db = get_db()
    # 错误示范:f-string拼接会导致SQL注入
    # query = f"SELECT * FROM users WHERE name = '{username}'"

    # 正确做法:使用参数化查询
    cursor = db.execute(
        "SELECT * FROM users WHERE name = ?",
        (username,)
    )
    user = cursor.fetchone()
    return str(user) if user else "Not found"
上述代码展示了如何从请求中获取用户名,并通过参数化方式查询数据库。预期结果是,无论`username`输入什么内容,查询结果都只返回匹配该名称的用户记录,而不会执行额外的SQL命令。如果输入为空,则返回None,程序需自行处理空值情况。
ORM框架下的自动防护机制
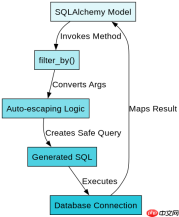
Flask-SQLAlchemy等ORM框架通过抽象层进一步简化了安全操作。在ORM中,开发者无需编写SQL字符串,而是通过Python对象和方法来构建查询。ORM内部会自动将Python变量转换为安全的SQL参数,因此几乎不存在手动拼接导致的注入风险。唯一需要警惕的是使用`text()`函数包裹原始SQL片段,或者在复杂查询中使用`raw_sql`时,仍需遵循参数化原则。对于大多数常规CRUD操作,直接调用模型属性即可保证安全。

创建 Flask + Vue.js 全栈项目,采用单端口架构、uv 依赖管理、结构化日志和生产级前端设计。当用户要求以下操作时触发:创建新的 Flask+Vue 项目、搭建 Web 应用、构建全栈 Python+Vue 应用、初始化 Flask Web 项目、设置单端口 Flask 前后端项目。触发词:新建项目、创建项目、搭建项目、Flask项目、Vue项目。
from flask import Flask
from flask_sqlalchemy import SQLAlchemy

app = Flask(__name__)
app.config['SQLALCHEMY_DATABASE_URI'] = 'sqlite:///example.db'
db = SQLAlchemy(app)

class User(db.Model):
    id = db.Column(db.Integer, primary_key=True)
    name = db.Column(db.String(80), unique=True)

@app.route('/search')
def search_user():
    name = request.args.get('name', '')
    # ORM自动处理转义,无需担心注入
    user = User.query.filter_by(name=name).first()
    return str(user.name) if user else "Not found"
该示例展示了如何使用Flask-SQLAlchemy查询用户。`filter_by`方法接收关键字参数,ORM会生成类似`WHERE name = ?`的安全SQL。预期输出与原生参数化查询一致,但代码更简洁且不易出错。若需处理更复杂的条件,可使用`filter`配合`==`运算符,同样保持安全性。
动态排序时的白名单校验策略
虽然参数化查询能解决大部分注入问题,但在处理动态排序(ORDER BY)或动态分组(GROUP BY)时,SQL标准不允许对列名或表名使用参数占位符。此时,若直接拼接用户输入的排序字段,仍可能导致注入。解决此问题的方法是建立白名单机制,仅允许预定义的合法列名通过。例如,限制排序字段只能为`id`、`name`或`created_at`,其他任何输入都被拒绝或回退到默认值。这种校验必须在应用层完成,且需覆盖所有可能的排序选项。
@app.route('/list')
def list_users():
    sort_by = request.args.get('sort', 'id')
    allowed_columns = ['id', 'name', 'created_at']

    # 白名单校验
    if sort_by not in allowed_columns:
        sort_by = 'id'  # 默认回退

    db = get_db()
    # 此处拼接是安全的,因为sort_by已受控
    query = f"SELECT * FROM users ORDER BY {sort_by}"
    cursor = db.execute(query)
    return str(cursor.fetchall())
这段代码演示了如何在动态排序场景中保障安全。通过检查`sort_by`是否在`allowed_columns`列表中,确保只有合法列名被用于SQL拼接。预期结果是,即使用户尝试输入`id; DROP TABLE users--`,也会被拦截并替换为默认值`id`,从而保护数据库结构。此策略适用于所有不可参数化的SQL标识符场景。