






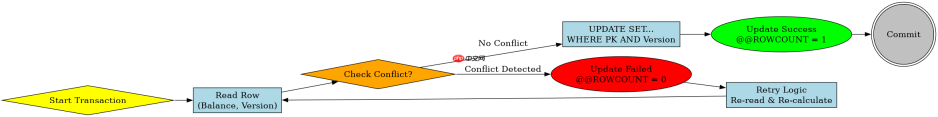
在sql server中,防范丢失更新(lost update)最标准的做法是在update语句的where子句中同时匹配主键和原始版本号(如`timestamp`或`rowversion`列)。通过这种方式,数据库引擎会检查数据在被读取后是否被其他事务修改过;如果版本号不匹配,更新将影响0行,应用程序据此判断并发冲突并决定重试。这种方法利用了数据库层面的原子性检查,无需复杂的锁机制即可保证数据的最终一致性。
ROWVERSION类型在并发更新中如何工作
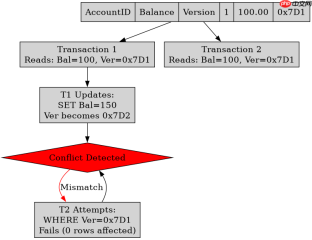
SQL Server中的ROWVERSION(旧称TIMESTAMP)是一个自动生成的、唯一的二进制数,用于标记数据行的版本。每当包含该列的行被插入或更新时,数据库会自动递增该值。在编写乐观并发控制逻辑时,开发者需要在表中定义一个ROWVERSION列,并在执行UPDATE时将其作为条件之一。如果两个事务同时读取同一行,它们获得的ROWVERSION值是相同的;当第一个事务提交更新后,该行的ROWVERSION值发生变化。此时,第二个事务尝试使用旧的ROWVERSION值进行更新,由于WHERE条件不匹配,更新操作将失败(受影响行数为0),从而避免了覆盖前一个事务的更改。
CREATE TABLE Accounts (
    AccountID INT PRIMARY KEY,
    Balance DECIMAL(18, 2),
    Version ROWVERSION
);

-- 模拟事务1:读取数据
-- SELECT Balance, Version FROM Accounts WHERE AccountID = 1;
-- 假设读到: Balance=100, Version=0x00000000000007D1

-- 事务1执行更新
UPDATE Accounts
SET Balance = Balance + 50
WHERE AccountID = 1 AND Version = 0x00000000000007D1;

-- 检查 @@ROWCOUNT
-- 如果 @@ROWCOUNT = 1,更新成功
-- 如果 @@ROWCOUNT = 0,说明发生并发冲突,需处理
如何在应用层处理@@ROWCOUNT为0的情况
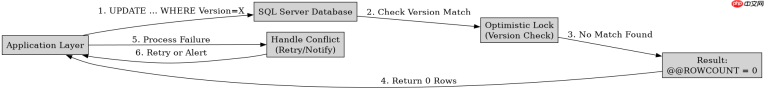
当UPDATE语句因版本号不匹配而返回@@ROWCOUNT = 0时,应用程序需要捕获这一状态并采取相应措施。常见的处理策略包括:抛出异常通知用户数据已被修改、自动重试更新逻辑(通常配合最大重试次数限制)、或者合并业务逻辑。在实际开发中,建议在事务块中执行读取和更新操作,并在检测到冲突时回滚当前事务,重新读取最新数据后再次尝试。这种“读-改-写”循环是乐观并发控制的典型模式,它允许系统在无冲突时保持高并发性能,而在冲突发生时提供明确的反馈机制。
-- 应用层伪代码逻辑示例
BEGIN TRANSACTION;

DECLARE @CurrentVersion ROWVERSION;
DECLARE @NewBalance DECIMAL(18, 2);

-- 1. 读取当前值和版本
SELECT @NewBalance = Balance, @CurrentVersion = Version
FROM Accounts WITH (UPDLOCK, SERIALIZABLE) -- 注意:这里为了演示简单,实际乐观锁通常不加排他锁,而是依赖版本号
WHERE AccountID = 1;

-- 2. 尝试更新
UPDATE Accounts
SET Balance = @NewBalance + 50
WHERE AccountID = 1 AND Version = @CurrentVersion;

IF @@ROWCOUNT = 0
BEGIN
    -- 冲突发生,回滚并重试或报错
    ROLLBACK TRANSACTION;
    RAISERROR('Data conflict occurred', 16, 1);
END
ELSE
BEGIN
    COMMIT TRANSACTION;
END
基于特定输入条件下更新行为的验证
为了验证上述逻辑的有效性,我们可以构造一个具体的测试场景:两个连接同时读取同一行,然后其中一个先提交,另一个后提交。假设初始余额为100,版本号为V1。连接A和连接B都读取到余额100和版本号V1。连接A执行更新,将余额改为150,版本号变为V2。连接B随后执行更新,试图将余额改为120(基于它读取的100),但由于其WHERE条件中包含Version = V1,而数据库中该行的版本号已是V2,因此更新失败。此时,连接B可以检测到冲突,并选择重新读取当前余额150,在此基础上加20,得到170,再尝试更新。这种机制确保了所有对数据的修改都是基于最新的快照进行的,从而消除了丢失更新的风险。


