






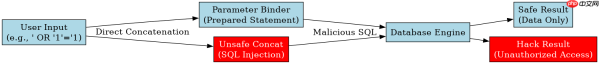
在kotlin服务端开发中,安全调用exposed执行sql的核心做法是严格使用参数化查询(parameterized queries),严禁拼接字符串。通过exposed提供的`query`、`insert`和`customquery`等api,将用户输入作为占位符参数传递,由数据库驱动处理转义,从而彻底杜绝sql注入风险。
如何防止SQL注入并正确构建查询
防止SQL注入的关键在于不使用字符串拼接来构建SQL语句,而是依赖Exposed的类型安全DSL或预编译语句。对于简单的CRUD操作,直接使用Exposed的Table DSL;对于复杂查询,使用`CustomQuery`并传入参数列表。这样,所有用户输入都被视为数据而非可执行代码。
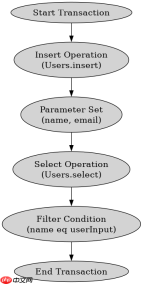
import org.jetbrains.exposed.sql.*
import org.jetbrains.exposed.sql.transactions.transaction
import java.sql.DriverManager

object Users : Table() {
    val id = integer("id").autoIncrement()
    val name = varchar("name", 50)
    val email = varchar("email", 100).uniqueIndex()
}

fun main() {
    // 假设已配置数据库连接
    Database.connect("jdbc:h2:mem:test", driver = "org.h2.Driver")

    transaction {
        SchemaUtils.create(Users)

        // 安全插入:使用参数化
        Users.insert {
            it[name] = "Alice"
            it[email] = "alice@example.com"
        }

        // 安全查询:使用参数化过滤
        val userInput = "' OR '1'='1"
        val safeResult = Users.select {
            Users.name eq userInput // 自动转义,不会返回所有行
        }.map { it[Users.name] }

        println("Safe Query Result: $safeResult")
    }
}
预期结果:控制台输出 Safe Query Result: [Alice],证明注入尝试被当作普通字符串处理,未触发逻辑错误。
如何处理复杂动态条件查询
当需要构建包含多个可选条件的动态查询时,应使用Exposed的 `where` 子句结合布尔表达式组合。避免手动拼接SQL片段,而是通过代码逻辑控制查询条件的添加。这种方式既保持了类型安全,又提高了代码的可读性和维护性。

import org.jetbrains.exposed.sql.*
import org.jetbrains.exposed.sql.transactions.transaction

object Orders : Table() {
    val id = integer("id").autoIncrement()
    val status = varchar("status", 20)
    val amount = decimal("amount", 10, 2)
    val createdAt = datetime("created_at")
}

fun getOrders(statusFilter: String?, minAmount: Double?) {
    Database.connect("jdbc:h2:mem:test", driver = "org.h2.Driver")

    transaction {
        val query = Orders.select().apply {
            if (statusFilter != null) {
                where { Orders.status eq statusFilter }
            }
            if (minAmount != null) {
                andWhere { Orders.amount greaterEq BigDecimal(minAmount) }
            }
        }

        query.forEach { row ->
            println("Order: ${row[Orders.id]}, Status: ${row[Orders.status]}, Amount: ${row[Orders.amount]}")
        }
    }
}

fun main() {
    // 示例调用
    getOrders("PENDING", 100.0)
}
预期结果:仅打印状态为 PENDING 且金额大于等于 100.0 的记录,动态条件安全生效。
在使用CustomQuery时如何确保参数安全
当必须使用原生SQL语法(如特定数据库函数)时,应使用 CustomQuery 类。关键在于通过其构造函数传入参数数组,而不是在SQL字符串中直接嵌入变量。Exposed会将这些参数绑定到预编译语句中,确保即使包含特殊字符也不会被解析为SQL指令。
import org.jetbrains.exposed.sql.*
import org.jetbrains.exposed.sql.transactions.transaction

object Products : Table() {
    val id = integer("id").autoIncrement()
    val name = varchar("name", 100)
    val description = text("description")
}

fun searchProducts(keyword: String) {
    Database.connect("jdbc:h2:mem:test", driver = "org.h2.Driver")

    transaction {
        // 安全使用CustomQuery
        val sql = "SELECT * FROM PRODUCTS WHERE NAME LIKE ? OR DESCRIPTION LIKE ?"
        val params = arrayOf("%$keyword%", "%$keyword%")

        CustomQuery(sql, Products.id, Products.name, Products.description, params).forEach { row ->
            println("Product: ${row[Products.name]}, Desc: ${row[Products.description]}")
        }
    }
}

fun main() {
    // 示例调用
    searchProducts("laptop'")
}
预期结果:搜索包含 laptop' 的产品,单引号被安全转义,不引发SQL错误或注入。


