






服务器 bios 密码策略通常通过 bmc(基板管理控制器)的 ipmi 或厂商专用工具进行配置,核心做法是启用用户权限分级、设置强密码复杂度要求并开启登录失败锁定机制。以常见的 redfish api 为例,可以通过 patch 请求更新 /redfish/v1/accountservice 下的 accounttypes 和 lockoutduration 属性来实现。若使用厂商 cli 如 dell 的 idracset 或 hpe 的 hponcfg,则需直接修改对应的 xml 配置或执行特定命令来激活这些安全策略。
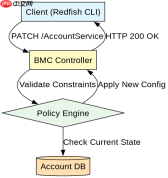
如何通过 Redfish API 配置账户类型与锁定策略
通过 Redfish API 可以直接修改 BMC 的全局账户策略,重点在于调整 AccountTypes 中的权限映射以及设置 LockoutDuration 来防止暴力破解。调用 PATCH /redfish/v1/AccountService 接口,将管理员账户限制为仅允许本地或 LDAP 认证,并指定锁定时间(秒),即可生效基础的安全策略。
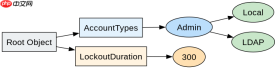
{
  "@odata.context": "/redfish/v1/$metadata#AccountService.AccountService",
  "@odata.id": "/redfish/v1/AccountService",
  "Id": "AccountService",
  "Name": "Account Service",
  "AccountTypes": {
    "Admin": ["Local", "LDAP"],
    "User": ["Local"]
  },
  "LockoutDuration": 300,
  "MaxPasswordLength": 20,
  "MinPasswordLength": 12
}
上述 JSON 示例展示了典型的配置负载。其中 LockoutDuration 设置为 300 秒,意味着连续 5 次认证失败后账户将被锁定 5 分钟。AccountTypes 明确了不同角色的认证源,避免普通用户误用高权限通道。执行此 PATCH 请求后,BMC 会立即应用新的策略,无需重启服务。
如何使用厂商 CLI 验证并固化密码复杂度
除了通用的 Redfish 接口,许多服务器厂商提供了专用的命令行工具来快速验证和固化密码策略。例如在 Dell iDRAC 中,可以使用 idracset 命令检查当前的密码最小长度和复杂度要求,并通过 idracset -u admin -p password racadm config -g cfgUserMgr -o cfgUserMgrPasswordPolicy 1 来启用强制复杂度策略。HPE iLO 则可通过 hponcfg 解析 XML 文件来批量部署策略。

# Dell iDRAC 示例:启用密码复杂度并设置最小长度
racadm set iDRAC.PasswordPolicy.Complexity 1
racadm set iDRAC.PasswordPolicy.MinLength 12
racadm get iDRAC.PasswordPolicy

# HPE iLO 示例:XML 片段用于 hponcfg
<user_login><password_policy><min_password_length value="12"></min_password_length><max_password_length value="20"></max_password_length><password_complexity value="ENABLED"></password_complexity></password_policy></user_login>
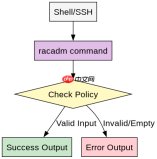
运行上述命令后,系统会返回当前策略的状态码。对于 Dell 服务器,cfgUserMgrPasswordPolicy 1 表示启用复杂度检查,即密码必须包含大小写字母、数字和特殊字符。对于 HPE 服务器,XML 中的 VALUE="ENABLED" 同样触发复杂度校验。这些 CLI 操作通常需要在 OS 内安装对应厂商的管理代理,或通过 SSH 直接连接到 BMC 的命令行界面执行。
当输入空密码时策略拦截的具体行为是什么
当尝试设置或修改为空密码时,BIOS/BMC 策略会直接拒绝该操作并返回特定的错误代码,而不是静默忽略。在 Redfish 场景中,如果发送 "Password": "" 到 /redfish/v1/Systems/.../Accounts/...,API 会返回 HTTP 400 Bad Request 或 409 Conflict,并在响应体中包含类似 Message: 'Password' does not meet complexity requirements 的错误信息。在 CLI 层面,如 racadm 会输出 Error: Password must meet complexity requirements 并终止设置过程。





