针对gmail 2026新规导致的smtp 550拒信,php端补配dkim的核心做法是:在邮件发送前使用库(如 phpmailer)加载私钥文件并调用 $mail->sign() 方法生成签名。具体操作时,需确保私钥路径正确、权限为只读,且生成的 dkim-selector 与dns中发布的txt记录完全一致。若未配置此步骤,邮件将被视为无身份验证而直接拒绝。

如何配置PHPMailer的DKIM私钥参数
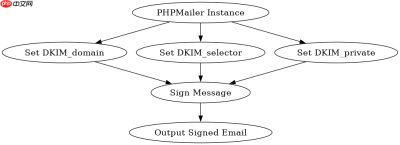
要解决550错误,必须在实例化 PHPMailer 后,显式指定私钥位置、公钥域名和选择器。通过设置 $mail->DKIM_domain 和 $mail->DKIM_selector,程序会在构建邮件头时自动插入 Dkim-Signature 字段。这一步骤是绕过Gmail校验的关键,因为缺少该头部即代表未签署。
require 'vendor/autoload.php';
use PHPMailer\PHPMailer\PHPMailer;

$mail = new PHPMailer(true);
$mail->setFrom('noreply@example.com', 'System');
$mail->addAddress('user@gmail.com');
$mail->Subject = 'Test DKIM';
$mail->Body = 'This is a test.';

// 关键配置:加载私钥并指定选择器
$mail->DKIM_private = '/path/to/private.key';
$mail->DKIM_domain = 'example.com';
$mail->DKIM_selector = 'default';

try {
    $mail->send();
    echo 'Signed and sent successfully';
} catch (Exception $e) {
    echo 'Error: ' . $mail->ErrorInfo;
}
上述代码中,/path/to/private.key 必须替换为服务器上的实际绝对路径。如果路径错误或文件不可读,PHPMailer 会抛出异常或静默失败,导致发出的邮件依然没有签名。运行该脚本后,收件箱收到的邮件将包含完整的DKIM头部信息。
如何验证DNS TXT记录以匹配DKIM选择器
即使PHP代码正确生成了签名,若DNS中未发布对应的公钥,Gmail仍会判定校验失败。需要在域名的DNS解析中添加一条TXT记录,其主机名为 default._domainkey(假设选择器为 default),值为公钥字符串。该记录必须与代码中的 DKIM_selector 严格对应。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

// 获取公钥用于DNS配置的示例代码
$privateKey = file_get_contents('/path/to/private.key');
$parsed = openssl_pkey_get_details(openssl_pkey_get_private($privateKey));
echo $parsed['key']; // 将此输出粘贴到DNS TXT记录中
执行上述辅助脚本可提取公钥。将输出的内容填入DNS服务商的控制台,注意去除首尾空格及换行符。等待DNS生效后,再次发送测试邮件。此时,Gmail服务器会通过查询 default._domainkey.example.com 来验证签名有效性,从而放行邮件。
当DKIM选择器不匹配时会发生什么
如果代码中设置的 DKIM_selector 与DNS记录中的选择器名称不一致,或者DNS记录尚未生效,Gmail将无法找到公钥进行验签。这种情况下,邮件虽然能成功发出(SMTP返回250),但进入Gmail后会因“认证失败”被标记为垃圾邮件或直接拒收。这是排查550错误时最常见的逻辑漏洞。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!